Active Directory em Pequenas Empresas: Quando Faz Sentido
Entenda Active Directory, domínio, políticas, menor privilégio, AD local × Entra ID, cenários híbridos e quando a complexidade se justifica.
Toda empresa chega a um ponto em que cada computador com sua própria senha, pastas compartilhadas "para todos" e contas de ex-funcionários esquecidas deixam de ser aceitáveis. É nesse momento que aparece a pergunta: precisamos de Active Directory?
A resposta honesta é: depende. Active Directory resolve problemas reais de controle de usuários e computadores, mas também traz infraestrutura e administração. Este artigo explica o que é, como funciona, como se compara ao Microsoft Entra ID e em que situações faz — ou não faz — sentido para pequenas e médias empresas.
Resumo para gestores
Active Directory (AD DS) é o serviço da Microsoft que centraliza usuários, grupos, computadores e políticas em uma rede local baseada em Windows Server. Ele faz sentido quando a empresa tem servidor local, sistemas que dependem dele ou necessidade de controle centralizado das estações.
- Um login por pessoa, válido em todos os computadores do domínio.
- Permissões por grupo em vez de pessoa a pessoa.
- Políticas aplicadas a todas as estações de uma vez.
- Desligamento de funcionário com um único bloqueio.
- Exige servidor, manutenção e backup — não é um recurso "grátis".
O que é Active Directory
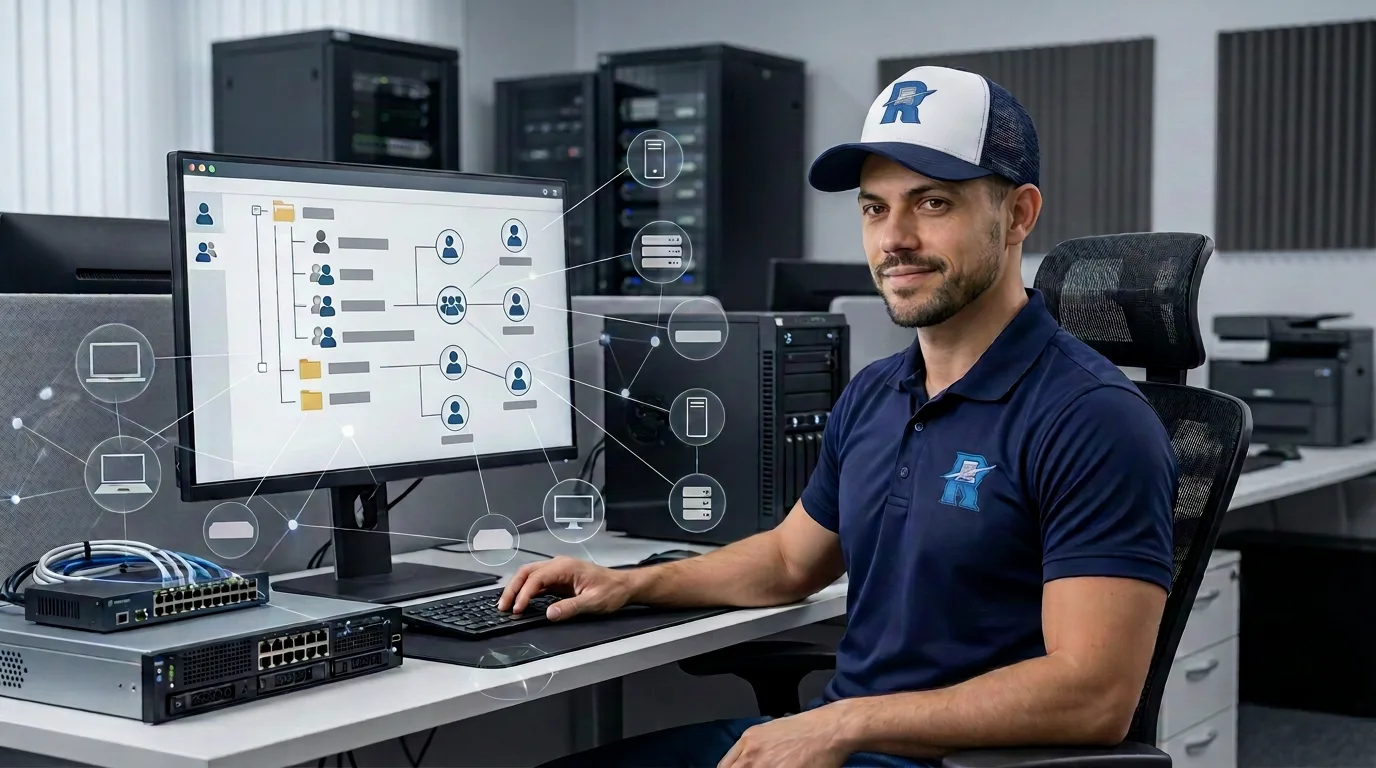
Active Directory Domain Services (AD DS) é um serviço do Windows Server que funciona como um catálogo central da rede: guarda quem são os usuários, a quais grupos pertencem, quais computadores fazem parte da empresa e quais regras se aplicam a cada um.
O servidor que executa esse serviço é chamado de controlador de domínio. Quando alguém liga um computador da empresa e digita usuário e senha, é o controlador de domínio que confere as credenciais e informa o que aquela pessoa pode acessar.
Conceitos básicos
Domínio. O conjunto de usuários, computadores e recursos administrados de forma central, normalmente com um nome como empresa.local ou ad.empresa.com.br.
Usuários. Cada pessoa tem uma conta própria no domínio, com senha e atributos (setor, cargo, ramal).
Grupos. Reúnem usuários com a mesma necessidade, como "Financeiro" ou "Diretoria". Permissões são dadas ao grupo, não a cada pessoa.
Computadores. Estações e servidores que ingressam no domínio passam a confiar nele para autenticação e recebem suas políticas.
Unidades organizacionais (OUs). Pastas lógicas que organizam usuários e computadores por setor ou unidade e permitem aplicar regras diferentes a cada grupo.
Políticas de grupo (GPO). Configurações aplicadas automaticamente: regras de senha, bloqueio de tela, mapeamento de pastas e impressoras, restrições de instalação.
Autenticação centralizada na prática
Sem domínio, cada computador tem suas próprias contas locais. Se uma pessoa usa três máquinas, tem três senhas. Se sai da empresa, alguém precisa lembrar de remover a conta em cada uma.
Com domínio, a conta existe em um único lugar. A mesma credencial vale em qualquer computador do domínio, e a troca de senha, o bloqueio ou a exclusão acontecem uma vez só.
Políticas e permissões
O valor mais visível do AD para o gestor está no controle:
- Pastas do servidor liberadas por grupo: o financeiro vê o financeiro, o comercial vê o comercial.
- Regras de senha e bloqueio iguais para todos.
- Bloqueio automático de tela após inatividade.
- Restrição de instalação de programas por usuários comuns.
- Impressoras e unidades de rede mapeadas automaticamente pelo setor.
Ingresso de computadores no domínio
Para que um computador seja controlado pelo AD, ele precisa ingressar no domínio. Isso é feito por um administrador e exige que a edição do Windows suporte essa função (edições Pro, Enterprise ou Education; a edição Home não ingressa em domínio).
Esse detalhe pesa na compra: notebooks com Windows Home precisam de atualização de licença antes de entrar em um ambiente com AD.
Desligamento de funcionário
Um dos argumentos mais fortes para controle centralizado de identidade é o desligamento. Com o usuário em um único diretório, o processo fica previsível:
- Desabilitar a conta no momento do desligamento.
- Remover a pessoa dos grupos de acesso.
- Transferir arquivos e caixas de e-mail para o responsável definido.
- Recolher equipamentos conforme o inventário.
- Excluir a conta depois do período de retenção definido pela empresa.
Conta esquecida é porta aberta. Contas de ex-funcionários que continuam ativas são um risco conhecido de segurança. Com ou sem AD, o bloqueio dos acessos precisa fazer parte do roteiro de desligamento.
Princípio do menor privilégio
Menor privilégio significa que cada pessoa tem apenas os acessos necessários para o seu trabalho. No AD, isso se traduz em:
- Usuários do dia a dia sem direitos de administrador nas estações.
- Contas administrativas separadas das contas de uso comum.
- Poucas pessoas no grupo de administradores do domínio.
- Revisão periódica de quem pertence a cada grupo.
A própria Microsoft recomenda reduzir ao máximo o número de contas com privilégios elevados no AD, porque elas são o alvo preferencial em ataques à rede.
Quer entender se a forma como sua empresa controla usuários e acessos faz sentido para o porte atual? A Suporte de TI - Resolve Tecnologias avalia o ambiente de TI e apresenta as opções possíveis. Fale com a empresa Suporte de TI - Resolve Tecnologias.
AD local × Microsoft Entra ID
O nome parecido confunde, mas são serviços diferentes:
| Aspecto | Active Directory (AD DS) | Microsoft Entra ID |
|---|---|---|
| Onde roda | Servidor Windows na rede da empresa (ou em máquina virtual) | Serviço em nuvem da Microsoft |
| Foco | Rede local: estações, servidores, pastas, impressoras | Aplicações em nuvem: Microsoft 365, SaaS, acesso pela internet |
| Protocolos típicos | Kerberos, LDAP, políticas de grupo | Protocolos web modernos (SAML, OpenID Connect, OAuth) |
| Infraestrutura | Exige servidor, energia, backup e manutenção | Mantida pela Microsoft |
| Gestão de estações | Políticas de grupo | Normalmente em conjunto com Microsoft Intune |
Toda empresa que usa Microsoft 365 já tem um diretório no Entra ID, porque é nele que ficam as contas do e-mail e do Teams. Isso não significa que ela tenha — ou precise de — um Active Directory local.
Cenários híbridos
Muitas empresas ficam no meio do caminho: mantêm AD local por causa de um servidor de arquivos ou de um sistema que depende dele e usam Microsoft 365 na nuvem. Nesse caso, é comum sincronizar as contas do AD com o Entra ID (com ferramentas da Microsoft como o Entra Connect), para que a pessoa use a mesma identidade nos dois ambientes.
O cenário híbrido resolve a transição, mas acrescenta um componente a manter. Sincronização com erro gera senhas diferentes, contas duplicadas e chamados.
Quando uma pequena empresa realmente precisa de AD
- Há servidor local com pastas compartilhadas e é preciso controlar permissões por setor.
- Sistemas internos ou ERP exigem autenticação integrada ao domínio.
- Existe Terminal Server ou acesso remoto a aplicações hospedadas no servidor.
- Vários usuários compartilham estações e cada um precisa do próprio perfil.
- A empresa precisa aplicar políticas uniformes em muitas estações e não usa gestão em nuvem.
- Há exigências de auditoria sobre quem acessou o quê na rede local.
Quando a complexidade não se justifica
- Os arquivos já estão no OneDrive, SharePoint ou Google Drive, sem servidor local.
- A equipe é pequena, trabalha em notebooks e boa parte do tempo fora do escritório.
- Não há sistemas que dependam de domínio.
- Não existe quem mantenha o controlador de domínio, as atualizações e o backup.
Nesses casos, a gestão de identidade em nuvem (Entra ID, eventualmente com Intune) costuma atender com menos infraestrutura. Montar AD "porque empresa séria tem domínio" pode criar um servidor crítico que ninguém administra.
O que o AD exige para funcionar bem
AD não é instalar e esquecer. Um ambiente saudável pede:
Servidor adequado. O controlador de domínio é crítico: se parar, ninguém faz login na rede. Detalhes de dimensionamento estão na página de servidores para empresas.
Redundância. Em ambientes que não podem parar, recomenda-se mais de um controlador de domínio.
Backup. O AD precisa de backup próprio e testado. Restaurar um domínio sem backup é extremamente trabalhoso.
Atualizações. O Windows Server do controlador precisa receber atualizações de segurança regularmente.
Organização. Grupos e OUs bem definidos, contas administrativas separadas e revisões periódicas.
Para entender o papel do AD em relação a NAS e servidor de arquivos, veja também servidor ou NAS: qual a diferença.
Dica Suporte de TI - Resolve Tecnologias. Antes de decidir por AD, liste onde estão os arquivos, quais sistemas a equipe usa e quem vai administrar o servidor. Muitas vezes a resposta aparece nesse levantamento: ou há dependência clara de rede local, ou a empresa já vive na nuvem.
Perguntas frequentes
O que é Active Directory?
É o serviço de diretório da Microsoft que roda em Windows Server e centraliza usuários, grupos, computadores e políticas de uma rede local. Ele confere logins e define o que cada pessoa pode acessar.
O que é um controlador de domínio?
É o servidor que executa o Active Directory. Ele autentica os usuários e aplica as políticas aos computadores do domínio. Por ser crítico, deve ter backup e, idealmente, redundância.
Pequena empresa precisa de Active Directory?
Só em alguns cenários: servidor local com pastas por setor, sistemas que dependem de domínio, Terminal Server ou necessidade de políticas centralizadas sem gestão em nuvem. Sem essas necessidades, a complexidade costuma não compensar.
Active Directory e Microsoft Entra ID são a mesma coisa?
Não. O Active Directory roda na rede local e controla estações, servidores e pastas. O Entra ID é um serviço em nuvem voltado a aplicações como Microsoft 365. Eles podem funcionar juntos em ambiente híbrido.
Quem usa Microsoft 365 já tem Active Directory?
Tem um diretório no Microsoft Entra ID, onde ficam as contas do Microsoft 365. Isso não equivale a ter um Active Directory local com controlador de domínio.
Windows Home pode entrar no domínio?
Não. Para ingressar em um domínio Active Directory, o computador precisa de edição Pro, Enterprise ou Education do Windows.
O que são políticas de grupo (GPO)?
São configurações aplicadas automaticamente pelo AD a usuários e computadores, como regras de senha, bloqueio de tela, mapeamento de pastas e impressoras e restrições de instalação.
Como o Active Directory ajuda no desligamento de funcionário?
A conta existe em um único lugar. Ao desabilitá-la, a pessoa perde acesso a todos os computadores e recursos do domínio de uma vez, sem precisar remover contas máquina por máquina.
O que é princípio do menor privilégio?
É dar a cada pessoa apenas os acessos necessários para o trabalho. No AD, significa usuários comuns sem direitos de administrador, contas administrativas separadas e poucos membros nos grupos privilegiados.
O que é ambiente híbrido de identidade?
É quando a empresa mantém Active Directory local e sincroniza as contas com o Microsoft Entra ID, para que cada pessoa use a mesma identidade na rede local e nos serviços em nuvem.
O que acontece se o controlador de domínio parar?
Usuários podem ficar sem conseguir fazer login na rede, acessar pastas ou sistemas que dependem do domínio. Por isso o controlador precisa de backup testado, atualizações e, em ambientes críticos, um segundo controlador.
Dá para usar Active Directory em máquina virtual ou na nuvem?
Sim. O controlador de domínio pode rodar em máquina virtual, local ou em nuvem. A escolha depende da infraestrutura existente, da conectividade entre unidades e de quem vai administrar o ambiente.
Conclusão
Active Directory é uma ferramenta poderosa para organizar usuários, computadores e permissões em redes Windows — e continua sendo a base de muitos ambientes com servidor local. Mas não é obrigatório para toda empresa.
A decisão deve partir do ambiente real: onde estão os arquivos, quais sistemas dependem de domínio, como a equipe trabalha e quem vai manter a estrutura. Com essas respostas, fica claro se o caminho é AD local, identidade em nuvem ou um modelo híbrido.
Precisa avaliar como sua empresa controla usuários e acessos? A Suporte de TI - Resolve Tecnologias atua com servidores para empresas, Microsoft 365 para empresas e suporte de TI para empresas, com atendimento remoto e presencial no Rio de Janeiro. Fale conosco pelo WhatsApp (21) 99063-9244 ou pelo e-mail resolvetecnologias@resolvetecnologias.com.br.
Fontes oficiais
- Microsoft Learn — Visão geral do Active Directory Domain Services
- Microsoft Learn — O que é o Microsoft Entra ID
- Microsoft Learn — Identidade híbrida com Microsoft Entra
- Microsoft Learn — Modelos administrativos de menor privilégio no AD DS
Serviços relacionados
Autoria e revisão
Escrito por
Diretor Executivo, Proprietário e Responsável Técnico
13 anos de experiência profissional, formação em cibersegurança e governança de TI e certificações como ITIL 4, ISO/IEC 27001, CRISC e CISSP.
Revisão editorial por
Diretora de Pessoas e Cultura, Responsável Editorial e Revisora Editorial
Formada em Gestão de Recursos Humanos e de Pessoal pela UFF.
Revisão:
Publicado por Suporte de TI - Resolve Tecnologias · Política editorial