MFA para empresas: por que a autenticação em dois fatores é essencial?
O que é MFA, como se relaciona com 2FA, quais métodos existem, onde aplicar, o que fazer quando o funcionário perde o celular e como implantar sem travar a operação.
Credenciais continuam sendo um dos pontos mais visados nos incidentes que afetam empresas. Uma senha reutilizada em outro serviço, um vazamento externo, uma página falsa bem feita ou um código compartilhado "só desta vez" bastam para que um par de e-mail e senha passe a circular fora da empresa. Senha forte continua importante, mas tem um limite estrutural: quem a conhece, entra.
É esse limite que a autenticação multifator procura reduzir. Ao exigir um segundo elemento além da senha, o acesso deixa de depender de um único segredo. Isso não torna a conta inviolável nem elimina phishing, malware ou engenharia social — mas altera o esforço necessário para que uma credencial comprometida se converta em acesso efetivo.
Resposta rápida: MFA (autenticação multifator) exige mais de um fator de autenticação para liberar o acesso a uma conta. Isso reduz o risco de uma senha comprometida ser suficiente para entrar, embora não elimine phishing, engenharia social, malware, roubo de sessão ou outros ataques. A adoção em empresas deve considerar a criticidade dos sistemas, o método escolhido, o processo de recuperação e a experiência do usuário.
O que é MFA?
MFA é a sigla de Multi-Factor Authentication — autenticação multifator. Em vez de validar a identidade com uma única evidência, o sistema exige a combinação de evidências de categorias diferentes.
A palavra-chave é categoria: pedir duas senhas não é multifator, porque são dois segredos da mesma natureza. Senha mais um código gerado em um dispositivo que o usuário possui, sim. Em empresas, o MFA costuma ser aplicado na camada de identidade, que autentica o usuário para e-mail, arquivos, nuvem, VPN e painéis administrativos.
O que é 2FA?
2FA é a autenticação com dois fatores — tipicamente senha mais um segundo fator. É o formato mais comum e o que a maioria dos usuários já conhece de bancos e e-mail.
Uma ressalva: nem toda "verificação em duas etapas" é 2FA no sentido estrito. Senha seguida de pergunta secreta são duas etapas da mesma categoria — algo que o usuário sabe. O que importa na decisão técnica é verificar quais fatores estão realmente combinados.
MFA e 2FA são a mesma coisa?
Não exatamente. 2FA é um caso particular de MFA: toda autenticação com dois fatores distintos é multifator, mas MFA é o termo amplo e admite três ou mais fatores. No dia a dia os termos aparecem como sinônimos, e isso raramente atrapalha. A distinção importa quando alguém afirma "já usamos dois fatores" e, ao verificar, os dois elementos são da mesma categoria.
Os fatores de autenticação
- Algo que você sabe — senha, PIN, frase de acesso. Isoladamente é a categoria mais frágil: pode ser descoberta, reutilizada, vazada ou entregue por engano.
- Algo que você tem — celular com aplicativo autenticador, token, chave de segurança física, certificado em dispositivo.
- Algo que você é — biometria, como digital ou reconhecimento facial, normalmente vinculada a um dispositivo específico.
Autenticação multifator combina categorias diferentes. Sinais de contexto — localização, dispositivo gerenciado, comportamento — costumam ser tratados como política de acesso, não como fator no sentido clássico.
Senha forte x MFA
Existe a leitura equivocada de que, com MFA ativo, a política de senhas pode ser relaxada. Ela ignora que a senha continua sendo a primeira barreira e que, dependendo do método, o segundo fator pode ser contornado.
A formulação correta é de soma: senha forte, sem reutilização, mais MFA tende a reduzir riscos melhor do que qualquer um desses controles isolado. Referências como o NIST SP 800-63B tratam autenticação como um conjunto combinado de requisitos, não como escolha entre um e outro.
Como o MFA reduz o risco?
Cenário comum: uma senha corporativa aparece em uma lista de credenciais vazadas de um serviço externo onde o usuário repetiu o mesmo par de e-mail e senha. Sem segundo fator, essa informação frequentemente basta para entrar.
Com MFA exigido, a senha isolada tende a não completar a autenticação — seria preciso também o fator adicional. O mesmo vale para tentativas automatizadas em massa, senhas anotadas, senhas compartilhadas entre colegas e credenciais capturadas em páginas falsas simples.
A linguagem correta é de redução de risco: adiciona uma camada, dificulta o acesso indevido e diminui a utilidade de uma credencial vazada. Não é barreira absoluta — e tratá-la como tal é o que leva empresas a negligenciar os demais controles.
MFA impede phishing?
Não. Ajuda em vários cenários, mas não elimina phishing.
Métodos tradicionais, como códigos digitados pelo usuário, podem ser contornados quando a página falsa atua como intermediária em tempo real: o usuário informa senha e código no site fraudulento e o atacante os repassa imediatamente ao serviço legítimo.
- Phishing em tempo real (adversary-in-the-middle) — retransmite credenciais e código e pode capturar o token de sessão já autenticado.
- Fadiga de push — solicitações repetidas até que o usuário aprove por hábito ou cansaço.
- Roubo de sessão — com o cookie de sessão obtido, o segundo fator já foi cumprido e não é pedido de novo.
- Engenharia social — o usuário é convencido a informar o código ou aprovar a solicitação.
- Malware no endpoint — comprometimento do dispositivo pode contornar boa parte do fluxo.
Existem métodos mais resistentes a phishing, em especial os baseados em criptografia vinculada ao domínio, como FIDO2/WebAuthn: a chave só responde ao site legítimo. Materiais da CISA e da Microsoft Learn tratam esses métodos como preferenciais para contas de maior risco, o que não torna os demais inúteis.
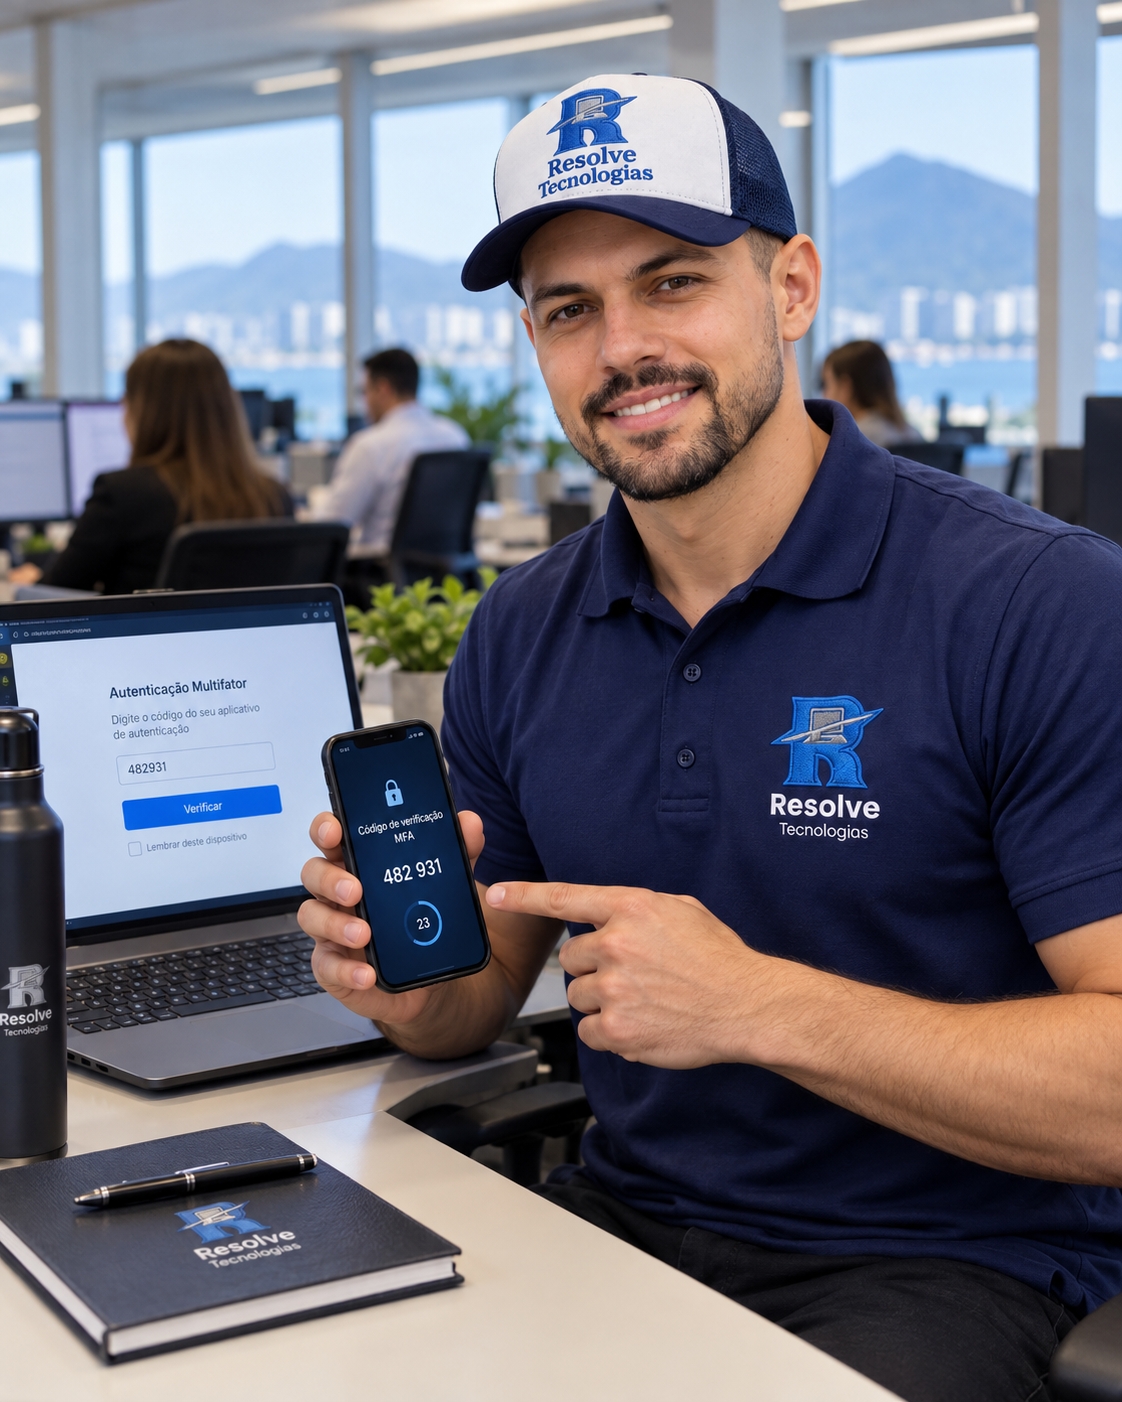
Aplicativo autenticador
O aplicativo gera códigos temporários no próprio celular, a partir de um segredo definido no cadastro; alguns também suportam aprovação por notificação com correspondência numérica.
Pontos fortes: não depende da rede da operadora e tem amplo suporte. Limitações: o código ainda pode ser informado em uma página falsa, a perda do aparelho exige recuperação e depender de um único dispositivo cria fragilidade operacional quando não há fator alternativo cadastrado.
SMS como segundo fator
O SMS é o método mais acessível e, muitas vezes, o único suportado por sistemas antigos. Comparado a depender apenas de senha, ele adiciona uma camada.
Ao mesmo tempo, mensagens podem ser interceptadas, o número pode ser transferido em fraudes de troca de chip e o código continua sendo digitável em página falsa — o NIST SP 800-63B trata a autenticação por rede telefônica com ressalvas. A conclusão prática não é "SMS não serve", e sim: use SMS quando for a opção viável, prefira métodos mais robustos onde houver suporte e evite SMS como fator único em contas administrativas.
Push e aprovação no celular
A aprovação por notificação é a mais confortável para o usuário — e o conforto é o risco. Quando aprovar vira reflexo, um atacante que já tem a senha pode disparar solicitações até alguém confirmar sem pensar.
Mitigações comuns: correspondência numérica, exibição de contexto (aplicação, dispositivo, localização aproximada) e limite de tentativas. Do lado humano, a regra precisa ser treinada: solicitação que você não iniciou deve ser negada e reportada.
Chaves de segurança
A chave de segurança é um dispositivo físico — USB, NFC ou integrado ao aparelho — que autentica por criptografia de chave pública, sem código digitável, com a assinatura vinculada ao domínio legítimo. Isso tende a oferecer maior resistência a phishing tradicional.
Não é recomendação universal: há custo por usuário, suporte variável entre aplicações, logística de distribuição e necessidade de contingência para perda. Em muitas empresas, o caminho realista é adotar chaves em um subconjunto de contas e manter outros métodos para o restante.
Biometria
Digital e reconhecimento facial são usados como fator em muitos dispositivos. Na prática corporativa, a biometria costuma funcionar como desbloqueio local do autenticador do aparelho: o que chega ao serviço é a prova criptográfica do dispositivo, não a digital.
Nem toda biometria oferece o mesmo nível de segurança — sensores, algoritmos e proteção do dado variam entre fabricantes. E é um fator que não pode ser trocado como uma senha.
Tabela: métodos de autenticação
| Método | Como funciona | Pontos fortes | Limitações e cuidados |
|---|---|---|---|
| Senha | Segredo memorizado, informado no login | Universal, sem custo e suportada por qualquer sistema | Pode ser vazada, reutilizada ou entregue por engano; isolada, é o elo mais frágil |
| SMS | Código enviado por mensagem ao número cadastrado | Simples, sem instalação e compatível com sistemas antigos | Sujeito a interceptação, troca de chip e digitação em página falsa; depende de sinal |
| Aplicativo com código | Código temporário gerado localmente no dispositivo | Não depende da rede telefônica e tem amplo suporte | O código ainda pode ser informado em site fraudulento; perda do aparelho exige recuperação |
| Push / aprovação | Notificação de aprovação enviada ao aplicativo | Rápido, com boa aceitação e contexto exibido na tela | Vulnerável à aprovação por hábito e à fadiga de push; convém exigir correspondência numérica |
| Chave de segurança | Dispositivo físico que assina a autenticação vinculada ao domínio | Tende a oferecer maior resistência a phishing tradicional | Custo, logística, suporte variável entre aplicações e plano necessário para perda |
| Biometria | Digital ou face desbloqueando o autenticador do dispositivo | Prática, rápida e dispensa digitar código | Qualidade varia por dispositivo; fator não substituível; depende da proteção do aparelho |
Nenhuma linha é "a melhor" em termos absolutos: a escolha depende do sistema, do risco da conta e da capacidade da empresa de sustentar o método no dia a dia.
Onde uma empresa deve considerar MFA?
Não há obrigação universal de ativar MFA em todos os sistemas. Há uma ordem razoável de prioridade, guiada pelo impacto de um acesso indevido:
- E-mail corporativo — costuma ser a porta de entrada para redefinir senha de outros serviços.
- Contas administrativas — identidade, servidores, nuvem, firewall, backup e sistemas de gestão.
- Sistemas críticos de negócio — ERP, prontuário, jurídico, financeiro.
- VPN e acesso remoto — autenticação a partir de fora da rede corporativa.
- Nuvem e SaaS — armazenamento, CRM e ferramentas de colaboração.
- Painéis de administração — hospedagem, DNS, domínio, e-commerce.
- Acessos de terceiros — prestadores, contabilidade e suporte externo.
- Aplicações financeiras — quando a plataforma oferecer suporte a fatores adicionais.
MFA no Microsoft 365
No Microsoft 365, proteger a identidade tem alto impacto: a conta concentra e-mail, arquivos, colaboração e, muitas vezes, acesso a aplicações integradas. A plataforma suporta métodos diferentes e permite políticas por grupo, aplicação e contexto, com opções mais restritas para administradores.
Se a empresa usa esse ambiente e precisa de apoio em identidade e configuração, o trabalho pode ser conduzido junto com o Microsoft 365 para empresas. Uma revisão mais ampla de ajustes que costumam ficar pendentes está em erros de configuração e segurança no Microsoft 365.
MFA no Google Workspace
O Google Workspace segue a mesma lógica: verificação em duas etapas configurável por unidade organizacional, com métodos que vão de códigos e prompts no celular até chaves de segurança, e possibilidade de exigir métodos mais fortes para administradores, conforme a documentação oficial do Google Workspace Admin Help.
A escolha entre plataformas não muda o essencial: o que protege é a política aplicada, o método adotado e o processo de recuperação.
MFA em VPN e acesso remoto
Acesso vindo de fora da rede é um caso de uso natural para autenticação adicional: se a credencial de VPN vaza, a tentativa pode partir de qualquer lugar. Quando o concentrador ou o provedor de identidade suporta, exigir um segundo fator adiciona uma camada relevante.
A arquitetura de acesso remoto envolve outras decisões — ferramentas, segmentação e registro de sessões — discutidas em acesso remoto seguro para empresas.
Contas administrativas
Contas privilegiadas concentram o maior impacto potencial: alteram políticas, criam usuários, desativam controles e, em cenários graves, afetam backups. Por isso merecem regras próprias:
- Método de autenticação mais forte entre os suportados pela plataforma.
- Separação entre conta do dia a dia e conta administrativa.
- Privilégio concedido por necessidade real, não por conveniência.
- Revisão periódica de quem ainda precisa do acesso.
- Registro e acompanhamento das ações administrativas.
Não existe arquitetura única obrigatória: o desenho depende do porte, das plataformas e da equipe disponível.
Contas compartilhadas
Contas usadas por várias pessoas criam três problemas ao mesmo tempo: não se sabe quem fez o quê, o segundo fator precisa ser compartilhado e a autenticação acaba dependendo do celular pessoal de alguém. Quando essa pessoa sai de férias — ou da empresa — o acesso trava.
Sempre que tecnicamente possível e adequado, contas individuais com permissões apropriadas são preferíveis. Quando a conta compartilhada é inevitável, precisa de responsável definido, fator sob controle da empresa, registro de uso e revisão periódica.
Fornecedores e terceiros
Prestadores, contabilidade, desenvolvedores e suporte externo costumam receber acessos que ficam ativos por anos sem revisão. Os critérios são os mesmos usados internamente: qual o impacto de um acesso indevido por essa via, que método de autenticação existe, quem responde pela conta e quando ela será revista ou encerrada.
E se o funcionário perder o celular?
É a pergunta que mais adia projetos de MFA — e é administrável quando o processo existe antes da ativação:
- Como o usuário comunica a perda e para quem, inclusive fora do horário comercial.
- Como a identidade dele é validada antes de qualquer liberação.
- Como o fator do dispositivo perdido é revogado imediatamente.
- Como um fator alternativo já cadastrado mantém o trabalho durante a reconfiguração.
- Como é feito o re-registro no novo aparelho e quem autoriza.
- Como o evento fica registrado para acompanhamento.
O que não deve existir é atalho informal: liberar acesso porque "a pessoa é conhecida" anula o controle implementado.
Troca de celular
Trocar de aparelho é rotina e, sem processo, vira chamado urgente. Oriente o usuário a migrar ou reconfigurar o fator antes de descartar o aparelho antigo e a confirmar que o acesso funciona no novo. Incluir esse passo na entrega e devolução de equipamentos evita a maior parte dos bloqueios. Raciocínio semelhante vale para o encerramento de vínculo, tratado em o que fazer com as contas quando um funcionário é desligado.
Contas de emergência
Existem para o cenário em que ninguém consegue autenticar — falha do provedor de identidade, política mal aplicada, perda simultânea de fatores administrativos. São de uso excepcional e pedem proteção reforçada, credenciais guardadas com controle, monitoramento de qualquer uso e documentação de quando podem ser acionadas.
Não há receita universal, e isso não é o mesmo que deixar um administrador sem proteção: o objetivo é ter uma via controlada e auditável em vez de improviso no meio de uma crise.
Recuperação de conta
Uma recuperação fraca anula uma autenticação forte. Se dá para redefinir senha e fator informando dados que estão em qualquer assinatura de e-mail, o MFA protege menos do que parece.
Vale revisar, em cada plataforma crítica, como funciona a recuperação, quem pode executá-la, que verificação de identidade é exigida e se o processo fica registrado.
Implantação gradual
Ativar MFA para todos de uma vez, numa sexta-feira, é a receita clássica para travar a operação na segunda. Um caminho mais previsível:
- Inventariar sistemas, contas e o que cada plataforma suporta.
- Priorizar contas administrativas, e-mail e sistemas críticos.
- Escolher métodos compatíveis com cada sistema e com os usuários.
- Definir a recuperação antes de ativar qualquer política.
- Rodar um piloto com um grupo pequeno.
- Comunicar com antecedência, explicando motivo e passo a passo.
- Expandir por grupos, acompanhando o volume de chamados.
- Monitorar falhas, exceções e eventos suspeitos.
O ritmo depende do número de usuários, da maturidade dos sistemas e da capacidade de suporte.
Treinamento dos usuários
Reforce com os usuários que solicitações de aprovação não iniciadas por eles devem ser negadas e comunicadas; que códigos não se informam a quem liga ou envia mensagem, mesmo dizendo ser do suporte; que a perda do dispositivo precisa ser avisada na hora; e que existe um caminho oficial de recuperação.
Políticas de acesso
MFA é um controle dentro de uma estratégia maior de identidade: quem acessa o quê, quais privilégios são necessários, em que contexto, a partir de quais dispositivos e com que frequência isso é revisto. Ativar MFA sem revisar privilégios protege melhor a porta de contas que talvez nem devessem existir.
Quer avaliar identidade, acessos e processos de autenticação do seu ambiente com apoio técnico?
Conheça nossa Consultoria de TI
Logs e monitoramento
Ativar MFA e nunca olhar os registros desperdiça parte do valor do controle. Conforme as capacidades da plataforma, vale acompanhar tentativas e falhas repetidas, autenticações de locais ou dispositivos incomuns, alterações em métodos de autenticação, uso de contas de emergência e mudanças em contas privilegiadas.
O que o MFA não resolve
MFA não substitui:
- Atualização de sistemas e aplicações.
- Proteção de endpoint e controle de software instalado.
- Firewall e segmentação de rede.
- Gestão de privilégios e revisão de acessos.
- Backup testado e com cópia isolada.
- Monitoramento e resposta a incidentes.
- Treinamento contínuo dos usuários.
- Gestão de identidade e ciclo de vida das contas.
E também não elimina phishing, malware, roubo de sessão, erro humano nem configurações inadequadas. Como controle técnico, aparece entre as boas práticas de proteção de dados — inclusive em discussões de conformidade, tema tratado em LGPD e infraestrutura de TI —, mas nenhuma abordagem séria se satisfaz com um controle isolado.
Erros comuns ao implantar MFA
- Ativar a política antes de existir processo de recuperação.
- Adotar método único, sem fator alternativo de contingência.
- Proteger usuários comuns e esquecer as contas administrativas.
- Criar exceções permanentes para contas críticas, sem justificativa nem prazo.
- Fazer o acesso da empresa depender do celular pessoal de uma única pessoa.
- Ativar sem comunicar e sem treinar, gerando pico de chamados.
- Manter contas compartilhadas sem responsável nem governança.
- Nunca revisar acessos, privilégios e exceções depois da implantação.
- Não acompanhar logs nem eventos de autenticação suspeitos.
Checklist: MFA para empresas
- Os sistemas críticos da empresa suportam autenticação multifator?
- As contas administrativas foram priorizadas na implantação?
- O e-mail corporativo está contemplado pela política?
- VPN e acesso remoto exigem segundo fator quando suportado?
- Os métodos foram avaliados conforme a criticidade de cada conta?
- Existe processo definido para perda de celular?
- Existe processo definido para troca de aparelho?
- Há fatores alternativos seguros cadastrados para cada usuário?
- Contas de emergência foram planejadas, documentadas e monitoradas?
- O processo de recuperação de conta já foi testado na prática?
- Os usuários foram treinados sobre aprovações e códigos?
- Os acessos de fornecedores e terceiros foram avaliados?
- As contas compartilhadas foram revisadas ou substituídas?
- Os logs de autenticação são acompanhados com alguma frequência?
- Houve piloto antes da expansão para toda a empresa?
- A política é revisada periodicamente conforme mudanças no ambiente?
Como começar sem travar a operação?
Comece pelo risco, não pelo volume: liste o que causaria maior dano se fosse acessado indevidamente — normalmente e-mail, contas administrativas e o sistema que sustenta a operação.
Depois, escolha métodos realistas para o perfil dos usuários, deixe a recuperação escrita e testada antes de ativar qualquer política, rode um piloto com usuários-chave de áreas diferentes, ajuste o que aparecer e só então expanda por grupos, com comunicação prévia e acompanhamento de chamados por algumas semanas.
Não é honesto prometer implantação sem nenhum impacto: haverá dúvidas e um período de adaptação. Um bom planejamento reduz essa intensidade e evita que ela recaia sobre a operação inteira ao mesmo tempo.
Se uma conta já foi invadida, ativar MFA é só uma das etapas: também é preciso revogar sessões, revisar regras de e-mail e métodos cadastrados. O roteiro completo está em empresa sofreu ataque hacker: o que fazer.
Perguntas frequentes
1. O que é MFA? MFA é a autenticação multifator: a exigência de mais de um fator, de categorias diferentes, para liberar o acesso a uma conta. Reduz o risco de uma senha isolada ser suficiente para entrar.
2. O que é autenticação em dois fatores? É a autenticação que combina exatamente dois fatores distintos, normalmente senha e um segundo elemento, como um código gerado em aplicativo ou uma aprovação no celular.
3. MFA e 2FA são a mesma coisa? Não exatamente. 2FA é um caso específico de MFA com dois fatores; MFA é o termo amplo e admite três ou mais. No uso cotidiano, aparecem como sinônimos.
4. MFA substitui senha forte? Não. A senha continua sendo a primeira barreira e, dependendo do método, o segundo fator pode ser contornado. São controles complementares.
5. MFA impede phishing? Não impede. Reduz riscos em vários cenários, mas ataques em tempo real, fadiga de push, roubo de sessão e engenharia social ainda podem contornar métodos tradicionais.
6. Quais tipos de MFA existem? Os mais comuns são código por SMS, código gerado em aplicativo autenticador, aprovação por notificação, chave de segurança física e biometria vinculada ao dispositivo.
7. SMS é seguro para MFA? O SMS adiciona uma camada em relação a usar apenas senha, mas tem fragilidades conhecidas, como interceptação e troca de chip. Onde houver suporte, métodos mais robustos são preferíveis.
8. Aplicativo autenticador é melhor que SMS? Em geral é considerado mais robusto, por não depender da rede telefônica. Ainda assim, o código pode ser informado em uma página falsa, então não é infalível.
9. O que é uma chave de segurança? É um dispositivo físico que autentica por criptografia vinculada ao domínio legítimo, sem código digitável. Tende a resistir melhor a phishing tradicional, com custo e logística próprios.
10. Biometria é MFA? Biometria é um fator — algo que você é. Compõe MFA quando combinada com outro fator de categoria diferente; sozinha, não caracteriza autenticação multifator.
11. Quais contas da empresa devem usar MFA? A prioridade costuma ser e-mail corporativo, contas administrativas, sistemas críticos, VPN e acesso remoto, serviços em nuvem e painéis de administração, conforme o impacto de um acesso indevido.
12. Microsoft 365 precisa de MFA? A plataforma suporta e recomenda fatores adicionais, especialmente para administradores. A configuração específica depende do plano, das políticas adotadas e do contexto da empresa.
13. Google Workspace pode usar MFA? Sim. O ambiente oferece verificação em duas etapas configurável por unidade organizacional, com métodos que incluem códigos, prompts no celular e chaves de segurança.
14. VPN deve usar MFA? Quando o ambiente suporta, exigir um segundo fator no acesso remoto adiciona uma camada relevante, já que a autenticação parte de fora da rede corporativa.
15. O que fazer se o funcionário perder o celular? Comunicar imediatamente, validar a identidade do usuário, revogar o fator do aparelho perdido, usar um fator alternativo já cadastrado e refazer o registro no novo dispositivo, documentando o evento.
16. Como trocar o celular usado no MFA? Reconfigure ou migre o fator antes de descartar o aparelho antigo e confirme que o acesso funciona no novo dispositivo, seguindo o procedimento definido pela empresa.
17. O que é uma conta de emergência? É uma conta de acesso excepcional, com proteção reforçada e monitoramento específico, prevista para quando a autenticação normal falha. Deve ser documentada e não usada na rotina.
18. Como implementar MFA sem travar a operação? Priorizando contas críticas, definindo a recuperação antes da ativação, rodando um piloto, comunicando e treinando os usuários e expandindo por grupos, com acompanhamento de chamados e eventos.
Próximo passo
Identidade é hoje uma das camadas mais visadas — e uma das mais administráveis quando tratada com processo. Se a sua empresa quer avaliar contas, privilégios, métodos de autenticação e processos de recuperação antes de ativar políticas que afetam todo mundo, podemos conduzir esse diagnóstico.
Solicitar Avaliação — análise técnica de identidade, acessos e segurança do seu ambiente.
Serviços relacionados
Suporte de TI - Resolve Tecnologias
Equipe Editorial · Política editorial