Antivírus ou EDR para Empresa: Diferenças e Quando Usar
Comparação prática entre antivírus corporativo e EDR: o que cada um faz, diferenças em detecção e resposta, custo, operação e quando usar em conjunto.
"Já temos antivírus" é uma das frases mais comuns quando se fala de segurança em pequenas e médias empresas. E, muitas vezes, é verdade. A dúvida que vem depois é mais difícil: o antivírus que a empresa tem é suficiente, ou já é hora de olhar para EDR?
A resposta não é a mesma para todo mundo. Este artigo explica, sem jargão desnecessário, o que cada abordagem faz, onde elas se diferenciam na prática — detecção, visibilidade, investigação e isolamento —, quanto de complexidade cada uma traz e em que cenários faz sentido usar uma, outra ou as duas em conjunto.
Resumo para gestores
Antivírus corporativo bloqueia principalmente ameaças conhecidas. EDR acompanha o comportamento dos computadores, registra o que aconteceu e permite investigar e isolar uma máquina suspeita. EDR entrega mais, mas só gera valor se alguém acompanhar os alertas.
- Antivírus corporativo: proteção essencial, gestão centralizada, menor esforço de operação.
- EDR: detecção por comportamento, linha do tempo dos eventos, resposta remota.
- Muitas soluções atuais combinam as duas coisas no mesmo agente.
- O fator decisivo costuma ser: quem vai olhar e agir sobre os alertas?
- Nenhuma das duas substitui MFA, atualizações, firewall e backup.
O que é antivírus corporativo
Antivírus corporativo é a versão gerenciada da proteção de computadores. Em vez de cada máquina ter um programa instalado de forma isolada, existe uma console central onde o responsável pela TI vê todos os equipamentos, aplica políticas, acompanha atualizações e recebe alertas.
Os antivírus modernos não dependem apenas de listas de assinaturas: muitos usam heurística, reputação de arquivos e alguma análise de comportamento para bloquear ameaças antes de serem executadas. O foco, porém, continua sendo prevenir a execução de algo reconhecidamente malicioso.
É uma camada diferente do antivírus gratuito ou doméstico, como explicamos em por que o antivírus gratuito não protege a empresa.
O que é EDR
EDR significa Endpoint Detection and Response — detecção e resposta em endpoints (computadores, notebooks e servidores). Além de tentar bloquear ameaças, o EDR registra continuamente o que acontece em cada máquina: processos iniciados, conexões de rede, alterações em arquivos e no sistema, execução de scripts.
Com esses registros, ele consegue identificar sequências de comportamento suspeitas, mesmo quando nenhum arquivo isolado é reconhecido como malicioso. E oferece ferramentas para responder: investigar o que aconteceu e isolar o equipamento da rede remotamente.
Ataques sem "vírus". Parte dos ataques atuais usa ferramentas legítimas do próprio sistema operacional, contas válidas obtidas por phishing ou programas de acesso remoto comuns. Nesses casos, não há um arquivo para o antivírus reconhecer — é o comportamento que denuncia o problema.
Diferença prática, lado a lado
| Critério | Antivírus corporativo | EDR |
|---|---|---|
| Objetivo principal | Impedir a execução de ameaças | Detectar, investigar e responder |
| Base de detecção | Assinaturas, reputação, heurística | Comportamento e correlação de eventos |
| Visibilidade | Alertas de bloqueio e status das máquinas | Linha do tempo detalhada de cada equipamento |
| Investigação | Limitada | Permite reconstruir a sequência do ataque |
| Resposta | Quarentena de arquivos | Isolamento da máquina, encerramento de processos, ações remotas |
| Operação | Baixa exigência contínua | Exige acompanhamento de alertas |
| Custo | Menor por equipamento | Maior, somando licença e tempo de análise |
Detecção baseada em comportamento
A diferença mais importante está aqui. Um antivírus pergunta, essencialmente: "este arquivo é conhecido como malicioso?". Um EDR pergunta também: "o que está acontecendo faz sentido?".
Exemplos de comportamento que um EDR tende a destacar:
- Um documento do Office abrindo um interpretador de comandos
- Um processo apagando cópias de sombra do Windows
- Muitos arquivos sendo renomeados ou criptografados em pouco tempo
- Uma ferramenta administrativa executada por um usuário comum, de madrugada
- Um programa recém-instalado se conectando a destinos incomuns
Nenhum desses eventos isolados prova um ataque, mas a combinação deles é um sinal forte. Por isso o EDR gera alertas que precisam ser avaliados — alguns serão falsos positivos, outros serão o começo de um incidente.
Visibilidade e investigação
Quando algo dá errado, a pergunta seguinte é: por onde entrou e até onde chegou? Com antivírus tradicional, a resposta costuma ser parcial: sabemos que um arquivo foi bloqueado, mas não o que aconteceu antes e depois.
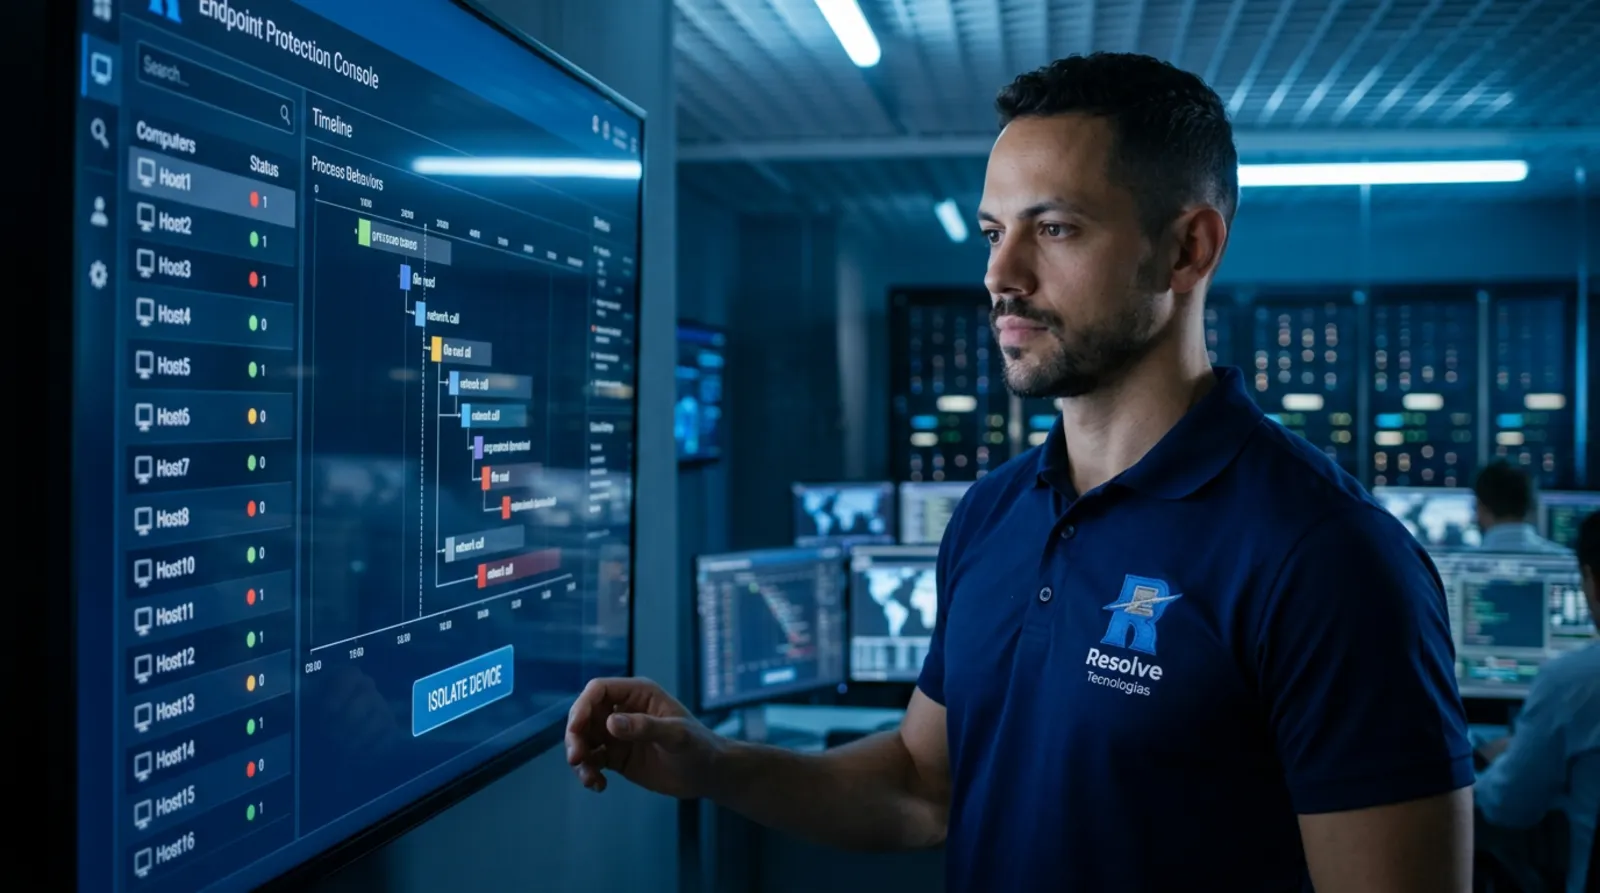
O EDR mantém uma linha do tempo que mostra o processo pai, os comandos executados, as conexões abertas e os arquivos tocados. Isso permite descobrir se o problema ficou restrito a uma máquina ou se se espalhou, e quais contas podem ter sido expostas — informação essencial para decidir o que fazer em seguida, como mostramos no guia sobre o que fazer quando a empresa sofre um ataque.
Isolamento remoto
Um recurso que faz diferença no dia do incidente: o EDR permite isolar um computador da rede pela console, mantendo apenas a comunicação com a própria ferramenta de segurança. A máquina continua ligada para investigação, mas deixa de conseguir alcançar servidores e outros equipamentos.
Em uma empresa com várias unidades ou com equipe em home office, isso evita depender de alguém fisicamente ao lado do equipamento para puxar o cabo de rede.
Quer saber se a proteção atual dos computadores da sua empresa é suficiente? A Suporte de TI - Resolve Tecnologias avalia endpoints, políticas e alertas como parte da cibersegurança para empresas. Fale com a empresa Suporte de TI - Resolve Tecnologias.
Custo e complexidade
O custo de EDR não está só na licença. Está, principalmente, em quem acompanha os alertas. Um EDR sem ninguém olhando vira um antivírus mais caro — e às vezes mais barulhento.
Licenciamento. EDR costuma custar mais por equipamento do que antivírus corporativo. Alguns planos de produtividade incluem recursos de proteção de endpoint; por exemplo, o Microsoft 365 Business Premium inclui o Microsoft Defender for Business. Vale verificar o que a empresa já paga antes de comprar outra ferramenta.
Implantação. Exige definir políticas, exclusões para sistemas legítimos (ERPs, sistemas jurídicos, softwares de engenharia) e um período de ajuste para reduzir falsos positivos.
Operação. Alguém precisa avaliar alertas, decidir o que é incidente e agir. Isso pode ser a TI interna, o suporte terceirizado ou um serviço gerenciado de detecção e resposta.
Processo. É preciso saber quem é avisado, em quanto tempo e quem tem autoridade para isolar uma máquina.
Quando cada abordagem faz sentido
| Cenário | Abordagem mais coerente |
|---|---|
| Poucos computadores, sem dados sensíveis, sem ninguém para acompanhar alertas | Antivírus corporativo bem gerenciado, com atualizações e backup em dia |
| Dados de clientes, pacientes ou financeiros; exigência de sigilo | EDR, com responsável definido pelos alertas |
| Servidor próprio com sistemas críticos | EDR no servidor e nas estações que o acessam |
| Equipe remota ou várias unidades | EDR, pelo valor do isolamento e da visibilidade remota |
| Histórico de incidente ou de phishing bem-sucedido | EDR e revisão das outras camadas |
| Exigência contratual ou de seguro | Conforme o requisito, normalmente EDR |
Escritórios de advocacia e contabilidade, clínicas e financeiras costumam se enquadrar nos cenários de maior exigência, pela sensibilidade dos dados que tratam. Já um pequeno comércio com dois computadores pode ter mais retorno começando por MFA, atualizações e backup do que por uma ferramenta avançada sem acompanhamento.
Camadas em conjunto: o que nem antivírus nem EDR resolvem
Proteção de endpoint é uma camada. Ela não impede:
- Login com senha roubada em e-mail ou nuvem — isso é papel do MFA
- Acesso indevido pela rede ou serviços expostos — papel do firewall corporativo
- Perda de dados após um incidente — papel do backup corporativo
- Exploração de falhas conhecidas — papel das atualizações, como no fim de suporte do Windows 10
- Golpes que usam o domínio da empresa — papel da autenticação de e-mail
A lógica de camadas é justamente essa: se uma falhar, a próxima ainda está lá. Antivírus e EDR também não são excludentes — muitas soluções atuais oferecem os dois no mesmo agente, e a decisão real passa a ser quanto de detecção e resposta a empresa consegue operar.
Perguntas para fazer antes de contratar
- Quem vai receber e avaliar os alertas, e em que horário?
- A ferramenta permite isolar máquinas remotamente?
- Por quanto tempo os eventos ficam armazenados para investigação?
- Ela cobre servidores e notebooks fora do escritório?
- Como são tratadas exclusões para os sistemas que a empresa usa?
- Já existe algum recurso incluído nas licenças atuais?
- Como a ferramenta se integra ao monitoramento e ao suporte existentes?
- Qual é o procedimento quando um alerta grave acontece fora do horário comercial?
Dica Suporte de TI - Resolve Tecnologias. Antes de trocar de ferramenta, confira se o antivírus atual está realmente instalado, atualizado e reportando em todas as máquinas. Em muitos diagnósticos, o problema não é a categoria do produto, mas computadores esquecidos fora da console.
Perguntas frequentes
Qual a diferença entre antivírus e EDR?
O antivírus corporativo foca em impedir a execução de ameaças conhecidas, usando assinaturas, reputação e heurística. O EDR registra continuamente o comportamento dos computadores, identifica sequências suspeitas e permite investigar o que aconteceu e isolar uma máquina remotamente.
EDR substitui o antivírus?
Na prática, muitas soluções de EDR já incluem a camada de prevenção do antivírus no mesmo agente. Por isso, em geral, não se usa um antivírus separado junto com EDR. O importante é confirmar com o fornecedor o que está incluído e evitar dois produtos disputando o mesmo computador.
Antivírus corporativo ainda vale a pena?
Sim, especialmente para empresas pequenas, com poucos dados sensíveis e sem ninguém para acompanhar alertas. Um antivírus corporativo bem gerenciado, atualizado e presente em todas as máquinas, combinado com MFA, atualizações e backup, já reduz bastante a exposição.
O que é detecção baseada em comportamento?
É a análise do que os programas fazem, e não apenas do que eles são. Um documento que abre um interpretador de comandos ou um processo que criptografa muitos arquivos rapidamente são exemplos de comportamento suspeito, mesmo que nenhum arquivo seja reconhecido como malicioso.
EDR evita ransomware?
Ajuda a detectar e conter, muitas vezes no início, mas não garante que o ataque não aconteça. Por isso o EDR deve trabalhar junto com MFA, firewall, atualizações, permissões bem definidas e backup com cópia fora do ambiente principal e restauração testada.
O que é isolar uma máquina pelo EDR?
É desconectar o computador da rede pela console de segurança, mantendo apenas a comunicação com a ferramenta. A máquina continua ligada para investigação, mas deixa de alcançar servidores e outros equipamentos, o que limita a propagação de um ataque.
EDR gera muitos falsos positivos?
Pode gerar, principalmente no início, quando ainda não conhece os sistemas legítimos da empresa. Com ajuste de políticas e exclusões bem documentadas, o volume diminui. Mesmo assim, alertas continuam precisando de avaliação humana.
Quem deve acompanhar os alertas do EDR?
Alguém com conhecimento técnico e autoridade para agir: a TI interna, o suporte terceirizado ou um serviço gerenciado de detecção e resposta. Sem esse acompanhamento, o EDR perde boa parte do valor e funciona apenas como um antivírus mais caro.
O que é MDR?
MDR é a sigla em inglês para detecção e resposta gerenciadas. É um serviço em que uma equipe especializada acompanha os alertas da ferramenta de endpoint e age quando necessário. Faz sentido quando a empresa precisa de EDR, mas não tem quem monitore os alertas continuamente.
EDR é caro para pequenas empresas?
Custa mais do que antivírus corporativo, somando licença e tempo de análise. Para algumas pequenas empresas, o custo se justifica pelos dados que tratam ou por exigências de clientes e seguros. Antes de comprar, vale verificar se as licenças atuais já incluem recursos de endpoint.
O Microsoft 365 já inclui EDR?
Alguns planos incluem. O Microsoft 365 Business Premium, por exemplo, inclui o Microsoft Defender for Business, com recursos de detecção e resposta em endpoints. Planos mais simples não têm esse recurso. Vale conferir o licenciamento atual antes de contratar outra ferramenta.
Antivírus gratuito serve para empresa?
Não é o mais indicado. Versões gratuitas ou domésticas não têm console central, políticas por grupo, relatórios nem visibilidade de todos os equipamentos. A empresa fica sem saber quais máquinas estão protegidas e quais estão desatualizadas ou desativadas.
EDR precisa estar no servidor também?
Sim, quando a empresa tem servidor próprio. O servidor concentra arquivos e sistemas críticos e costuma ser alvo prioritário de ransomware. Proteger só as estações e deixar o servidor com uma camada inferior cria um ponto fraco justamente onde o impacto seria maior.
Firewall e EDR fazem a mesma coisa?
Não. O firewall controla o tráfego entre a rede da empresa e a internet e entre segmentos internos. O EDR observa o que acontece dentro de cada computador. São camadas complementares: um ataque que passa pelo firewall ainda pode ser detectado no endpoint, e vice-versa.
EDR protege notebooks em home office?
Sim, desde que o agente esteja instalado e comunicando com a console. Essa é uma das vantagens do EDR em equipes remotas: visibilidade e capacidade de isolamento mesmo quando o equipamento está fora do escritório, sem depender de alguém no local.
Como saber se o antivírus atual está funcionando?
Verificando na console se todas as máquinas aparecem, estão atualizadas e reportando recentemente. É comum encontrar computadores fora da gestão, com proteção desativada ou licença vencida. Esse levantamento simples costuma ser o primeiro passo antes de discutir troca de ferramenta.
Quanto tempo leva para implantar EDR?
A instalação dos agentes pode ser rápida, mas o ajuste de políticas, exclusões e procedimentos de resposta leva mais tempo, conforme o número de máquinas e de sistemas específicos. O prazo real depende do ambiente e deve ser definido após diagnóstico.
A Suporte de TI - Resolve Tecnologias implanta e acompanha proteção de endpoint?
Sim. Suporte de TI - Resolve Tecnologias avalia a proteção atual, ajuda a escolher entre antivírus corporativo e EDR conforme o porte e o risco, implanta as políticas e acompanha alertas dentro de contratos de suporte e monitoramento, para empresas no Rio de Janeiro e na Região Metropolitana.
Conclusão
Antivírus corporativo e EDR não são rivais: são níveis diferentes de proteção do mesmo ponto — o computador onde a equipe trabalha. O antivírus continua sendo a base para impedir ameaças conhecidas. O EDR acrescenta olhos e mãos: enxerga o comportamento, reconstrói o que aconteceu e permite agir à distância.
A escolha certa depende menos do nome da ferramenta e mais de duas perguntas: quanto risco os dados da empresa representam, e quem vai agir quando o alerta tocar. Respondidas essas duas, a decisão fica bem mais simples.
Precisa decidir a proteção dos computadores da sua empresa? A Suporte de TI - Resolve Tecnologias atua com cibersegurança para empresas, firewall corporativo, monitoramento de TI 24x7 e suporte de TI para empresas, com atendimento remoto e presencial no Rio de Janeiro. Fale conosco pelo WhatsApp (21) 99063-9244 ou pelo e-mail resolvetecnologias@resolvetecnologias.com.br.
Fontes oficiais
- NIST — Glossário: Endpoint Detection and Response
- CISA — #StopRansomware Guide
- Microsoft Learn — Microsoft Defender for Business
Serviços relacionados
Autoria e revisão
Escrito por
Diretor Executivo, Proprietário e Responsável Técnico
13 anos de experiência profissional, formação em cibersegurança e governança de TI e certificações como ITIL 4, ISO/IEC 27001, CRISC e CISSP.
Revisão editorial por
Diretora de Pessoas e Cultura, Responsável Editorial e Revisora Editorial
Formada em Gestão de Recursos Humanos e de Pessoal pela UFF.
Revisão:
Publicado por Suporte de TI - Resolve Tecnologias · Política editorial