Microsoft vai aposentar SMS e voz no MFA: como preparar sua empresa para passkeys
A Microsoft está retirando a entrega nativa de SMS e voz no Entra ID. Entenda os prazos de 2026/2027 e prepare a migração empresarial para passkeys.
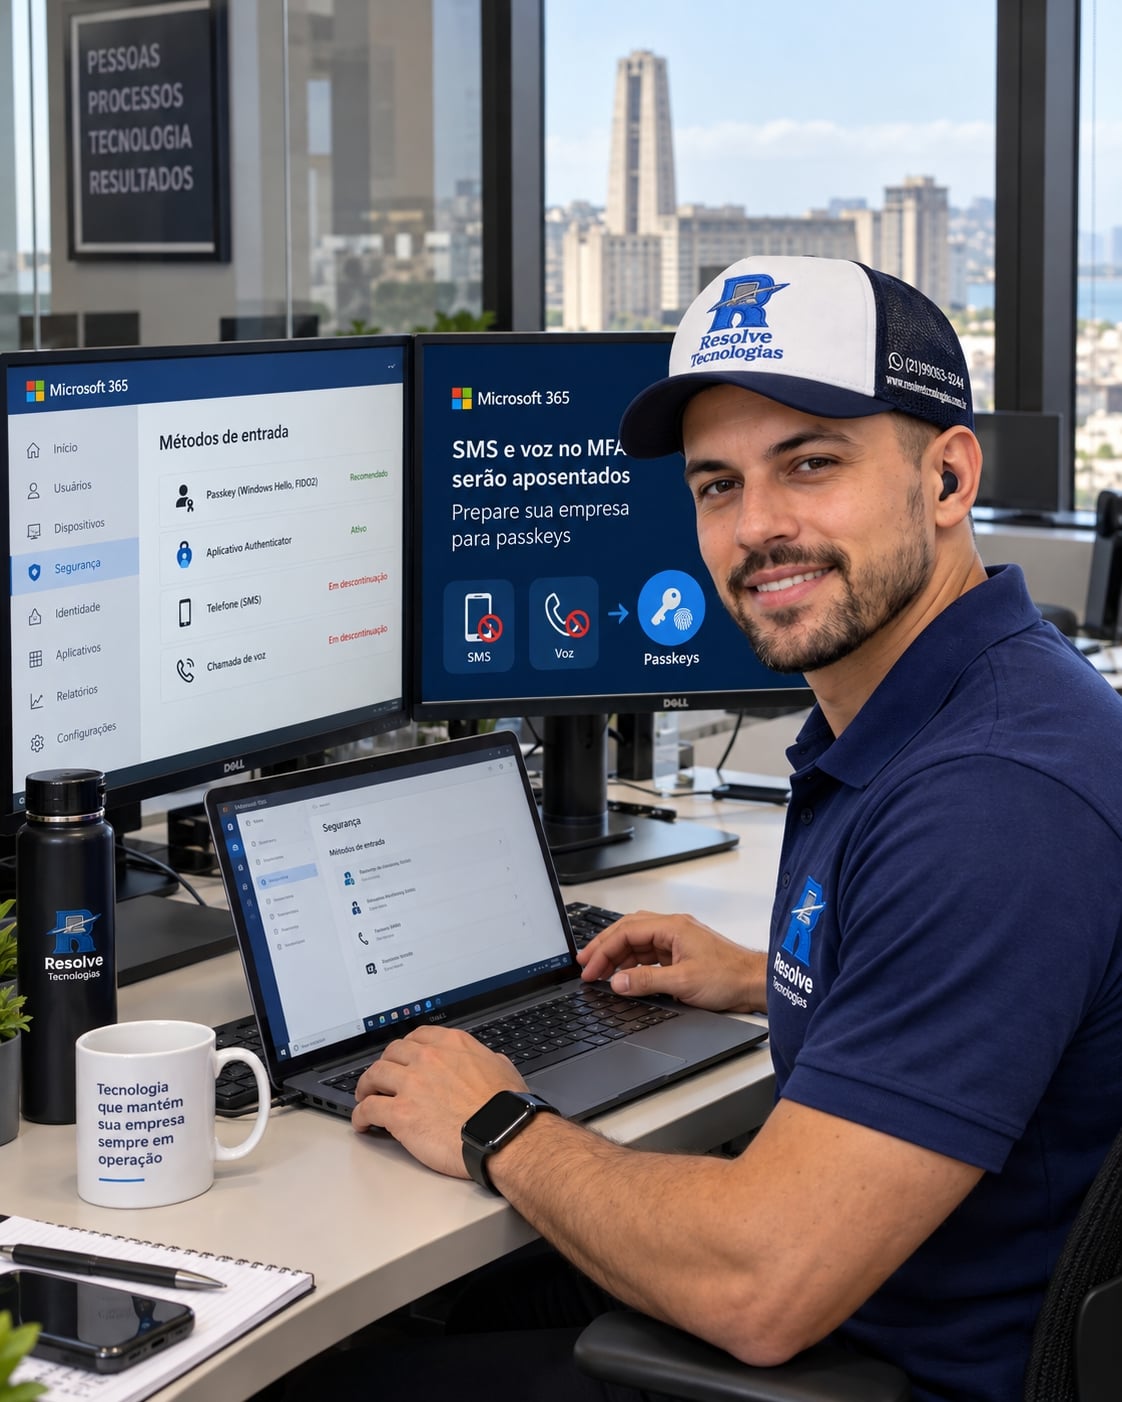
A mudança na autenticação do Microsoft Entra ID já começou. Desde setembro de 2026, a Microsoft passou a direcionar usuários habilitados para SMS ou chamada de voz ao registro de passkeys; outros marcos chegam em outubro de 2026 e em 2027. Para empresas que administram Microsoft 365, este é o momento de identificar dependências, testar alternativas e preparar as pessoas — sem esperar a data de retirada da entrega nativa.
Resposta rápida: a Microsoft vai acabar com MFA por SMS?
Não. A Microsoft não está acabando com a autenticação multifator (MFA). A mudança é mais específica: a entrega nativa de códigos por SMS e chamadas de voz fornecida pela Microsoft no Entra ID será aposentada conforme um cronograma por grupos de usuários.
A orientação é migrar do MFA por SMS Microsoft para métodos resistentes a phishing, especialmente passkeys. Isso também não significa que SMS e voz se tornarão tecnicamente impossíveis em todos os cenários: organizações com uma necessidade comercial, regulatória ou operacional documentada poderão avaliar um provedor de telecomunicações gerenciado pelo cliente e integrado pelo Microsoft Security Store.
Portanto, “fim do MFA por SMS” é uma simplificação imprecisa. O MFA continua; o que muda é quem entrega SMS e voz e a prioridade dada a métodos mais fortes.
O que mudou em 1º de setembro de 2026?
Em 01/09/2026, passkeys se tornaram a experiência de autenticação padrão no cronograma publicado pela Microsoft. Usuários habilitados para SMS ou voz passaram a ser habilitados automaticamente para passkeys e incluídos na Registration Campaign gerenciada pela Microsoft, conforme o escopo aplicável.
Na prática, um usuário elegível pode receber, após uma autenticação multifator interativa, um aviso para registrar uma passkey. Esse aviso é uma campanha de adoção, não o desligamento imediato do SMS ou da voz. Durante essa etapa, o usuário ainda pode adiar o registro conforme a experiência documentada para a campanha.
Quem já usa passkey, Windows Hello for Business ou outro método resistente a phishing pode continuar com ele. A prioridade de TI deve ser acompanhar quem ainda depende exclusivamente de telefonia e tratar exceções antes do prazo correspondente.
O que muda entre setembro e outubro de 2026?
A Microsoft separou informação e configuração dos provedores de telecomunicações:
- em 18/09/2026, informações e termos de provedores parceiros começaram a ficar disponíveis para avaliação no Microsoft Security Store;
- a partir de 30/10/2026, o cronograma prevê que clientes possam selecionar e configurar um provedor de telecomunicações suportado.
Nesse modelo, o provedor escolhido pela organização entrega mensagens SMS ou chamadas, enquanto o Microsoft Entra ID continua coordenando a autenticação e aplicando as políticas de métodos. A empresa passa a responder pela seleção, contrato, cobertura regional, custos, privacidade, conformidade e acompanhamento do serviço.
Essa alternativa deve ser reservada a populações com uma exigência real de telefonia. A recomendação principal da Microsoft continua sendo adotar autenticação resistente a phishing sempre que possível.
O que acontece em 1º de fevereiro de 2027?
Em 01/02/2027, termina a entrega de SMS e voz fornecida pela Microsoft para o grupo principal de usuários. A exceção nessa etapa abrange Global Administrators e usuários externos, cujo prazo é posterior.
Se SMS ou voz for o único método MFA disponível para um usuário no escopo, ele poderá receber um prompt obrigatório para registrar uma passkey antes de prosseguir. Isso não deve ser resumido como “todos serão bloqueados”: o efeito depende dos métodos já registrados, das políticas e do grupo do usuário. Ainda assim, deixar a preparação para o último dia aumenta a chance de interrupções, dúvidas e chamados.
A documentação atual inclui internal guest users no grupo de fevereiro. Essa classificação não deve ser confundida com usuários externos abrangidos pelo marco de julho.
E o prazo de 1º de julho de 2027?
Em 01/07/2027, a retirada da entrega Microsoft de SMS e voz alcança Global Administrators e external users abrangidos. O prazo adicional reconhece particularidades dessas populações, mas não deve ser tratado como motivo para adiar testes.
Usuários convidados internos não fazem parte dessa extensão: segundo a documentação atual, seguem o marco principal de 1º de fevereiro. Administradores devem validar a classificação real de cada identidade, em vez de presumir que todo usuário chamado de “convidado” terá o mesmo prazo.
Linha do tempo da mudança
| Data | Mudança | Quem é afetado | Ação recomendada |
|---|---|---|---|
| 01/09/2026 | Passkeys passam a ser padrão; auto-habilitação e campanha de registro começam no escopo documentado | Usuários habilitados para SMS ou voz | Mapear dependências e iniciar piloto de passkeys |
| 18/09/2026 | Informações de provedores de telecomunicações ficam disponíveis | Organizações que precisam manter telefonia | Avaliar cobertura, termos, custos e requisitos |
| 30/10/2026 | Seleção e configuração de provedor suportado passam a estar previstas | Clientes com necessidade legítima de SMS/voz | Configurar somente após análise técnica e contratual |
| 01/02/2027 | Microsoft encerra a entrega nativa para o grupo principal | Todos, exceto Global Administrators e external users; internal guest users seguem este marco | Concluir migração e testar recuperação antes da data |
| 01/07/2027 | Encerramento alcança os grupos com prazo estendido | Global Administrators e external users abrangidos | Migrar contas críticas com antecedência e controles reforçados |
Por que a Microsoft está deixando a entrega nativa de SMS e voz?
SMS e chamadas são métodos “phishable”: um código pode ser solicitado em uma página falsa ou por alguém que se apresenta como suporte. Há também riscos associados a engenharia social, redirecionamento indevido de linha, SIM swapping e interceptação, conforme o contexto da operadora e do dispositivo.
Passkeys usam criptografia de chave pública e são vinculadas ao serviço legítimo. Essa arquitetura dificulta o reaproveitamento da credencial em uma página fraudulenta. A mudança faz parte da estratégia da Microsoft para reduzir a dependência de fatores que podem ser compartilhados, digitados ou interceptados.
Isso não transforma a autenticação em uma solução isolada. A segurança Microsoft 365 também depende de políticas de acesso, dispositivos, monitoramento, recuperação de conta e processos humanos.
O que é uma passkey?
Uma passkey é uma credencial baseada no padrão FIDO2. Ao registrá-la, uma chave pública fica associada ao serviço e a chave privada permanece protegida no autenticador. No acesso, o usuário comprova presença com o desbloqueio local permitido pelo dispositivo, como PIN ou biometria quando disponível.
Não existe código recebido por SMS para digitar. A biometria usada para desbloquear o autenticador não é enviada à Microsoft como parte desse processo. Como a credencial é vinculada ao domínio legítimo, uma página falsa não consegue simplesmente coletá-la e reutilizá-la.
No Microsoft Entra ID, passkeys podem estar em chaves de segurança FIDO2, no Microsoft Authenticator ou em provedores compatíveis, conforme as opções e políticas habilitadas pela organização.
Passkey é a mesma coisa que Windows Hello?
Não são sinônimos, embora utilizem princípios relacionados. Windows Hello for Business é uma credencial vinculada ao dispositivo Windows e protegida por chave, PIN ou biometria local. Uma passkey é uma credencial FIDO que pode ter formas diferentes, como uma chave de segurança, o Authenticator ou um provedor compatível.
Ambos podem integrar uma estratégia de autenticação sem senha e resistente a phishing. A escolha depende do perfil do usuário: equipe com estação corporativa, trabalho móvel, administradores privilegiados, dispositivos compartilhados e cenários de recuperação têm necessidades diferentes.
Passkey substitui MFA?
Uma passkey pode atender aos requisitos de autenticação multifator em um único gesto porque combina a posse do autenticador com a verificação local do usuário. Por isso, ela não deve ser descrita apenas como “um segundo fator” depois da senha.
Em uma experiência passwordless, a passkey pode substituir a senha e o código adicional. O Microsoft Entra ID ainda aplica políticas, avalia o contexto e decide se a autenticação satisfaz a força exigida. A empresa continua usando MFA; muda o método pelo qual os fatores são comprovados.
Como descobrir quem ainda usa SMS ou voz na empresa?
A documentação de aposentadoria orienta usar o procedimento oficial Find active SMS or Voice users in your tenant, com o script PowerShell indicado pela Microsoft. A execução requer uma das funções documentadas: Global Reader, Authentication Policy Administrator ou Security Reader.
O resultado deve ser tratado como inventário operacional. Qualquer quantidade diferente de zero indica dependência que precisa ser analisada. Separe usuários que têm SMS/voz configurado daqueles que realmente o utilizam, confira métodos alternativos registrados e identifique contas administrativas, convidados internos e usuários externos.
Relatórios de métodos de autenticação, logs de entrada e a adoção após uma campanha ajudam a acompanhar o avanço. Evite planilhas sem atualização: registre responsável, população, método-alvo, teste concluído e plano de recuperação.
Como preparar a empresa para a mudança?
Uma migração segura é gradual e baseada em grupos:
- inventarie usuários e tipos de conta no Microsoft Entra ID;
- identifique quem depende de SMS ou voz e quem já possui outro método;
- separe contas privilegiadas, usuários internos, convidados internos e usuários externos;
- habilite políticas de passkeys adequadas ao perfil de cada grupo;
- avalie Windows Hello for Business e chaves FIDO2 para os cenários pertinentes;
- crie um grupo piloto representativo;
- teste dispositivos, navegadores, mobilidade e acessibilidade utilizados pela empresa;
- comunique o processo por canais oficiais e explique o que o suporte nunca solicitará;
- execute a campanha de registro para grupos controlados;
- acompanhe adoção, falhas e métodos ainda ativos;
- defina recuperação de conta e substituição de dispositivo;
- revise Conditional Access e a força de autenticação exigida;
- proteja o registro e a alteração de informações de segurança;
- treine o help desk para validar identidade antes de redefinir métodos;
- conclua a migração antes do prazo aplicável, preservando tempo para correções.
A implantação pode começar por usuários não administrativos e avançar após o piloto, enquanto contas privilegiadas recebem critérios mais rígidos. O desenho deve considerar os dispositivos disponíveis e a política de cada organização, não uma configuração única para todos.
Sua empresa ainda possui usuários dependentes de SMS ou voz no Microsoft 365? A Suporte de TI - Resolve Tecnologias pode apoiar a avaliação do ambiente, a revisão dos métodos de autenticação e o planejamento da migração por meio de Microsoft 365 para empresas e consultoria de TI, sem prometer segurança absoluta.
O que acontece se a empresa não migrar?
O risco imediato é operacional, não uma perda automática de dados. Um usuário no prazo aplicável que dependa apenas de SMS ou voz pode encontrar um registro obrigatório de passkey no fluxo de acesso. Sem orientação, dispositivo compatível ou recuperação planejada, isso pode interromper o trabalho normal e aumentar chamados.
Uma migração emergencial também tende a concentrar mudanças de políticas, comunicação e suporte em pouco tempo. Para reduzir essa pressão, vale integrar a preparação ao trabalho de suporte de TI para empresas e ao monitoramento de identidade já adotado pela organização.
Passkeys são resistentes a phishing, mas engenharia social continua sendo um risco
Em 09/09/2026, a Microsoft Security publicou uma investigação sobre campanhas que usaram temas como passkey, MFA, configuração, sincronização, verificação e SSO como isca. Os invasores se apresentavam como suporte e levavam usuários a phishing adversary-in-the-middle ou autenticação por código de dispositivo.
Após identidades serem comprometidas, a investigação observou métodos de autenticação adicionados por atacantes, atividade no Microsoft Graph e coleta em SharePoint, OneDrive e Exchange. Isso não significa que a criptografia de passkeys ou o FIDO2 foi quebrado. O tema serviu para manipular pessoas e sessões, não para derrotar tecnicamente a credencial.
Uma passkey reduz o risco de entregar uma credencial reutilizável a um site falso. Ainda assim, pessoas podem ser induzidas a autorizar outro fluxo, aprovar uma ação ou permitir o cadastro fraudulento de um método. O processo de suporte e registro precisa ser tão bem protegido quanto o login.
Como reduzir o risco de falso cadastro de métodos
- restrinja o registro de informações de segurança com Conditional Access;
- exija força de autenticação resistente a phishing no registro, quando aplicável;
- considere dispositivos gerenciados e localizações nomeadas no desenho da política;
- bloqueie registro em condições de alto risco de entrada;
- revise métodos e dispositivos recém-registrados após sinais incomuns;
- revogue sessões, remova métodos não autorizados e redefina credenciais quando houver comprometimento confirmado;
- avalie bloquear device code e transferência de autenticação quando não houver necessidade comercial;
- habilite logs do Microsoft Graph e auditoria de caixa de correio;
- monitore acesso anômalo a SharePoint, OneDrive e Exchange;
- valide rigorosamente a identidade antes de uma redefinição iniciada pelo help desk;
- mantenha um canal oficial para usuários confirmarem solicitações de MFA e passkey.
Esses controles devem ser testados antes de ampla aplicação. Uma política de Conditional Access mal planejada também pode impedir acessos legítimos; use grupos piloto e contas de emergência protegidas conforme a governança da organização.
Existe um opt-out temporário?
A Microsoft documenta um mecanismo temporário entre setembro de 2026 e fevereiro de 2027 para organizações que precisam controlar a etapa inicial. Pela Microsoft Graph, a propriedade passkeyDynamicMigration da política de métodos de autenticação pode ser usada conforme a documentação e a permissão Policy.ReadWrite.AuthenticationMethod.
Esse recurso não cancela os prazos de 01/02/2027 ou 01/07/2027 e não deve ser a estratégia principal. Ele serve para organizar uma transição com justificativa, testes e data de término. Adiar sem plano apenas reduz a janela disponível para corrigir incompatibilidades.
E se a empresa realmente precisar continuar com SMS ou voz?
A empresa pode avaliar Choose Your Own Telephony Provider no Microsoft Security Store. A opção atende populações com necessidade comercial, regulatória ou técnica que não possa ser resolvida por um método resistente a phishing.
As informações de provedores estão previstas desde 18/09/2026, e a seleção/configuração a partir de 30/10/2026. A organização deve verificar canais, cobertura geográfica, preços, suporte, segurança, privacidade e conformidade, além de administrar a relação com o fornecedor. SMS e voz mantidos dessa forma não passam a ter a mesma resistência a phishing de uma passkey.
Checklist: sua empresa está preparada para fevereiro de 2027?
- O inventário de usuários ativos foi concluído.
- Contas dependentes de SMS/voz foram identificadas.
- Global Administrators, internal guests e external users foram classificados corretamente.
- O método resistente a phishing foi definido por perfil.
- Um grupo piloto concluiu registro, login e recuperação.
- Dispositivos e navegadores usados no trabalho foram testados.
- A Registration Campaign tem escopo e acompanhamento definidos.
- Conditional Access foi revisado e testado.
- O cadastro de informações de segurança está protegido.
- O help desk tem um procedimento de validação de identidade.
- Usuários conhecem o canal oficial para confirmar solicitações.
- Logs e alertas necessários estão habilitados.
- Exceções de telefonia têm justificativa, responsável e prazo.
- A conclusão ocorrerá antes do marco aplicável.
Perguntas frequentes
A Microsoft vai acabar com MFA?
Não. A autenticação multifator continua. A Microsoft está aposentando a entrega nativa de SMS e chamadas de voz fornecida por ela no Entra ID e priorizando métodos resistentes a phishing.
A Microsoft vai acabar com MFA por SMS?
A entrega Microsoft de SMS será encerrada conforme os grupos e prazos documentados. Organizações com necessidade legítima poderão avaliar provedores de telecomunicações gerenciados pelo cliente; isso não é a opção de segurança preferencial.
Quando SMS e chamadas de voz deixam de ser fornecidos pela Microsoft?
Para o grupo principal, em 01/02/2027. Para Global Administrators e external users abrangidos, em 01/07/2027. Internal guest users seguem o prazo de fevereiro, segundo a documentação atual.
O que mudou em 1º de setembro de 2026?
Usuários habilitados para SMS ou voz passaram a ser habilitados automaticamente para passkeys e incluídos na campanha de registro gerenciada pela Microsoft, conforme o escopo. SMS e voz não foram desligados nessa data.
O que muda em 30 de outubro de 2026?
O cronograma prevê que clientes possam selecionar e configurar um provedor de telecomunicações suportado no Microsoft Security Store para populações que realmente precisam manter SMS ou voz.
O que acontece em 1º de fevereiro de 2027?
A Microsoft encerra sua entrega nativa de SMS e voz para o grupo principal. Quem tiver apenas esses métodos no escopo poderá receber um prompt obrigatório para registrar uma passkey antes de continuar.
Quem tem prazo até 1º de julho de 2027?
Global Administrators e external users abrangidos. Usuários convidados internos não integram essa extensão e seguem o marco principal de fevereiro.
O que é uma passkey?
É uma credencial FIDO baseada em criptografia de chave pública e vinculada ao serviço legítimo. O acesso é liberado localmente pelo autenticador, sem digitar uma senha ou código SMS reutilizável.
Passkey é mais segura que SMS?
Para resistência a phishing, sim. Uma passkey não entrega um código que possa ser solicitado por telefone ou digitado em uma página falsa. Segurança completa ainda exige políticas, dispositivos e processos adequados.
Passkey substitui senha e MFA?
Ela pode oferecer acesso sem senha e satisfazer MFA em um único gesto, combinando o autenticador com a verificação local do usuário. A aplicação exata depende das políticas do Microsoft Entra ID.
Windows Hello for Business é uma passkey?
Não são termos idênticos. Windows Hello for Business é uma credencial protegida por chave e vinculada ao dispositivo Windows; passkeys FIDO2 podem existir em diferentes autenticadores. Ambos podem integrar uma estratégia resistente a phishing.
Minha empresa pode continuar usando SMS ou voz?
Pode avaliar um provedor de telecomunicações gerenciado pelo cliente quando houver necessidade comercial, regulatória ou operacional, conforme disponibilidade no Microsoft Security Store e termos do fornecedor.
Passkeys eliminam phishing?
Elas resistem ao roubo e à reutilização da credencial em sites falsos, mas não eliminam engenharia social, fraude no suporte, sessões comprometidas ou tentativas de cadastrar métodos não autorizados.
Como saber quais usuários ainda usam SMS ou voz?
Use o procedimento oficial da Microsoft para localizar usuários ativos de SMS ou voz, revise métodos registrados e logs de entrada e trate qualquer resultado diferente de zero como dependência a investigar.
Fontes oficiais Microsoft consultadas
- Passkeys by default and retirement of Microsoft-provided SMS and voice authentication
- FAQ for Microsoft-provided SMS and voice retirement
- Choose a telephony provider for SMS and voice authentication
- How to enable passkeys (FIDO2) in Microsoft Entra ID
- Plan a phishing-resistant passwordless authentication deployment
- Passkey-themed social engineering leads to identity and cloud compromise
Conclusão
A Microsoft não está aposentando MFA. Ela está retirando a entrega nativa de SMS e voz no Microsoft Entra ID: primeiro para o grupo principal em fevereiro de 2027 e depois para Global Administrators e external users em julho. A transição começou em setembro de 2026, e a alternativa de telecomunicações gerenciada pelo cliente segue um cronograma próprio.
Empresas não devem esperar fevereiro para descobrir dependências. O caminho responsável é inventariar, planejar, testar, comunicar, migrar e monitorar. Passkeys reduzem riscos dos métodos que podem ser pescados, mas devem vir acompanhadas de Conditional Access, proteção do registro, dispositivos adequados e treinamento.
Para planejar essa transição com o ambiente real da empresa, consulte as opções de Microsoft 365 para empresas, consultoria de TI e suporte de TI da Suporte de TI - Resolve Tecnologias no Rio de Janeiro.
Serviços relacionados
Autoria e revisão
Escrito por
Diretor Executivo, Proprietário e Responsável Técnico
13 anos de experiência profissional, formação em cibersegurança e governança de TI e certificações como ITIL 4, ISO/IEC 27001, CRISC e CISSP.
Revisão editorial por
Diretora de Pessoas e Cultura, Responsável Editorial e Revisora Editorial
Formada em Gestão de Recursos Humanos e de Pessoal pela UFF.
Revisão:
Publicado por Suporte de TI - Resolve Tecnologias · Política editorial