Rede de Visitantes no Wi-Fi Corporativo
Entenda por que separar clientes, funcionários e dispositivos internos no Wi-Fi corporativo ajuda a proteger dados, sistemas e a rede da empresa.
Oferecer Wi-Fi para clientes e visitantes virou padrão em qualquer empresa que recebe pessoas: escritórios, clínicas, contabilidades, escolas, comércios, restaurantes, coworkings, consultórios, indústrias e prestadores de serviço. O problema é que, na maioria das empresas, essa rede oferecida ao visitante é exatamente a mesma que usa a diretoria, o financeiro, a impressora do RH, o servidor de arquivos e as câmeras de segurança.
Quando tudo fica na mesma rede Wi-Fi, qualquer celular conectado passa a "enxergar" impressoras, notebooks e dispositivos corporativos. Isso gera lentidão, exposição de dados, risco de vazamento e brechas que um bom firewall corporativo poderia evitar. É por isso que separar a rede de visitantes deixou de ser luxo e virou requisito básico de segurança de TI.
O que é rede de visitantes no Wi-Fi corporativo?
Rede de visitantes é uma rede Wi-Fi criada exclusivamente para pessoas que não fazem parte da operação da empresa: clientes, prestadores pontuais, fornecedores, entregadores e acompanhantes. Ela usa a mesma infraestrutura física (roteador, access points, cabeamento), mas trafega em um segmento lógico separado — normalmente via VLAN — sem acesso a servidores, sistemas, impressoras corporativas nem à rede interna da empresa.
Na prática, o visitante conecta em um SSID diferente (por exemplo, "Empresa-Visitantes"), com senha própria, velocidade controlada e regras de firewall que só liberam o essencial: navegação e serviços comuns de internet. Nada além disso.
Por que não misturar clientes, equipe e dispositivos internos na mesma rede?
Colocar tudo na mesma rede parece simples, mas cria três problemas graves ao mesmo tempo:
- Segurança: o notebook infectado de um visitante pode tentar acessar arquivos compartilhados, impressoras e servidores.
- Privacidade: dados sensíveis da empresa passam pelo mesmo segmento usado por pessoas de fora.
- Desempenho: vídeos, downloads e streaming dos visitantes disputam banda com sistemas críticos da operação.
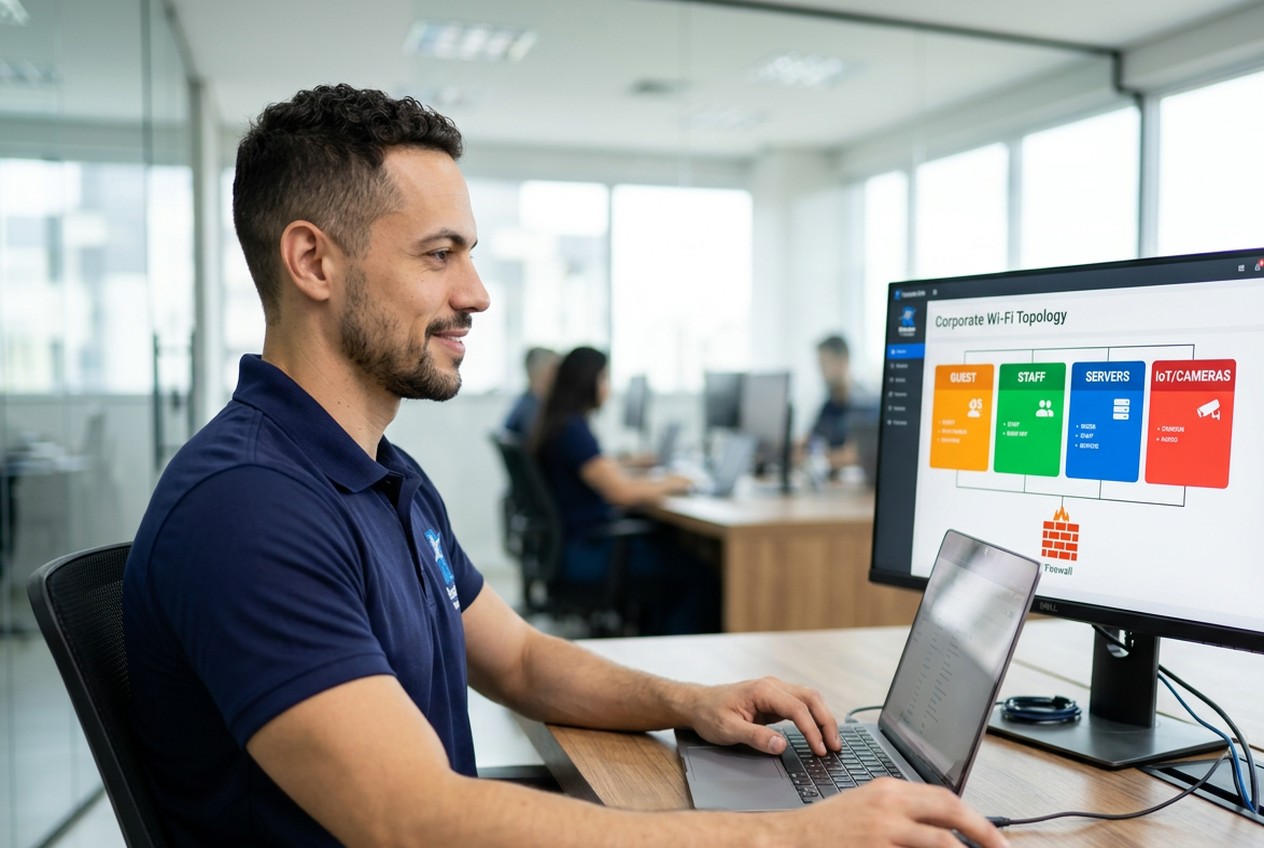
Uma rede corporativa bem estruturada trata cada perfil com uma política diferente. A equipe interna precisa de acesso a servidores e sistemas. A diretoria precisa de prioridade. Impressoras e câmeras não precisam sair para a internet livremente. E visitantes não precisam de nada além de navegar.
Quais riscos uma rede Wi-Fi sem separação pode gerar?
Os riscos vão muito além de "internet lenta". Entre os mais comuns em ambientes corporativos que ainda usam rede única, estão:
- exposição de pastas compartilhadas em servidores e computadores;
- acesso indevido a impressoras corporativas (impressão remota não autorizada, captura de documentos);
- câmeras de segurança acessíveis por qualquer dispositivo da rede;
- risco de ransomware se espalhando entre máquinas;
- vazamento de dados de clientes, contratos e propostas comerciais;
- ausência de rastreabilidade sobre quem estava conectado no momento de um incidente;
- descumprimento de boas práticas exigidas pela LGPD.
Empresas que investem em monitoramento de TI 24x7 normalmente identificam esse tipo de exposição já nas primeiras semanas de operação assistida.
Rede de visitantes, VLAN e firewall: como funciona na prática?
Três elementos trabalham juntos em uma rede Wi-Fi corporativa bem separada:
- SSID dedicado: um nome de rede diferente para visitantes, com senha própria.
- VLAN: segmentação lógica no switch/roteador que isola o tráfego. Mesmo que dois dispositivos estejam conectados fisicamente na mesma infraestrutura, eles não se "veem".
- Firewall: regras que definem exatamente o que cada VLAN pode ou não fazer. Visitantes normalmente só recebem acesso à internet, sem enxergar a rede interna.
Quando essa arquitetura é combinada com cabeamento estruturado feito de forma correta, o resultado é uma rede previsível, estável e segura, sem os improvisos comuns em empresas que só instalaram "um roteador do provedor".
Como planejar VLANs em uma pequena empresa
A segmentação não vale só para o Wi-Fi: a mesma lógica se aplica aos pontos de rede cabeados. Um plano de VLANs simples costuma seguir cinco passos:
- Listar perfis de tráfego: equipe, visitantes, impressoras, câmeras, telefonia, servidores e gerenciamento dos equipamentos de rede.
- Atribuir uma VLAN e uma faixa de endereços a cada perfil, com nomes e números documentados.
- Configurar as portas dos switches: portas de acesso para computadores e impressoras, portas de tronco (802.1Q) apenas entre switches, access points e firewall.
- Definir as regras entre VLANs no firewall, partindo do bloqueio e liberando só o necessário — por exemplo, a equipe acessa a impressora, mas a impressora não inicia conexões para a equipe.
- Testar e documentar: conferir de cada rede o que está acessível e registrar o desenho para manutenção futura.
Erros comuns: deixar o gerenciamento dos switches e access points na mesma rede dos usuários, liberar tudo entre VLANs “para não dar problema” e configurar troncos com todas as VLANs em portas onde não é preciso. A configuração do firewall que controla essas regras está em firewall corporativo.
Diferença entre Wi-Fi doméstico e Wi-Fi corporativo
Wi-Fi doméstico é feito para uma família: alguns celulares, uma smart TV, um notebook. Wi-Fi corporativo precisa lidar com dezenas ou centenas de dispositivos, sistemas críticos, câmeras, impressoras, servidores, visitantes eventuais e regras específicas por perfil de usuário.
| Critério | Wi-Fi doméstico | Wi-Fi corporativo |
|---|---|---|
| Usuários | Poucos e conhecidos | Muitos, com perfis diferentes |
| Segurança | Senha única | Múltiplas redes, VLAN, firewall |
| Priorização | Nenhuma | QoS por sistema/departamento |
| Acesso a sistemas | Não se aplica | Controlado por regra |
| Rede de visitantes | Opcional | Praticamente obrigatória |
| Monitoramento | Nenhum | Contínuo, com relatório |
O que deve ficar na rede interna da empresa?
A rede interna é o ambiente sensível. Nela ficam recursos que só a operação precisa acessar:
- servidores de arquivos e sistemas ERP/CRM;
- computadores e notebooks corporativos;
- impressoras multifuncionais da equipe;
- câmeras de segurança e DVR;
- storage/NAS de backup;
- sistemas de telefonia IP;
- dispositivos de gestão da rede.
Esses recursos não precisam estar visíveis para quem chega para uma reunião ou espera atendimento na recepção.
O que pode ficar na rede de visitantes?
A rede de visitantes deve ser deliberadamente enxuta. O ideal é que ela permita apenas:
- navegação em sites comuns;
- acesso a serviços de e-mail e reuniões online;
- uso de aplicativos de mensagens.
E que bloqueie, por padrão:
- acesso a qualquer dispositivo da rede interna;
- descoberta de outros dispositivos conectados na mesma rede de visitantes;
- consumo excessivo de banda por streaming e downloads pesados.
Rede única x rede separada por perfil
| Critério | Rede única | Rede separada | Impacto para a empresa |
|---|---|---|---|
| Segurança | Baixa | Alta | Menor risco de invasão e vazamento |
| Acesso a sistemas internos | Aberto a todos | Restrito à equipe | Reduz brechas críticas |
| Impressoras e dispositivos | Visíveis a qualquer um | Isolados por VLAN | Evita uso não autorizado |
| Clientes e visitantes | Misturados à operação | Rede exclusiva | Melhor experiência e privacidade |
| Velocidade | Compartilhada sem controle | Controlada por perfil | Sistemas críticos sem lentidão |
| Controle de uso | Inexistente | Políticas por VLAN | Gestão real do ambiente |
| Firewall | Genérico | Regras por segmento | Bloqueios finos e auditáveis |
| Monitoramento | Difícil | Estruturado | Visibilidade sobre incidentes |
| Gestão da TI | Reativa | Preventiva | Menos paradas não planejadas |
Se sua empresa usa uma única rede Wi-Fi para clientes, funcionários, impressoras, câmeras e sistemas internos, a Suporte de TI - Resolve Tecnologias pode avaliar o ambiente e indicar uma estrutura mais segura, organizada e adequada à rotina do negócio. Fale com nosso time de suporte de TI para empresas no Rio de Janeiro.
Avaliar rede Wi-FiComo controlar acesso, senha e velocidade no Wi-Fi corporativo
Uma rede Wi-Fi corporativa bem gerida não depende só de "senha forte". Ela combina várias camadas de controle:
- Senhas separadas por SSID: a rede da equipe nunca compartilha senha com a rede de visitantes.
- Rotação periódica de senha: especialmente na rede de visitantes, com trocas programadas.
- Portal cativo (captive portal): tela de aceite antes de liberar a navegação, útil para registrar consentimento.
- Limite de banda por usuário: evita que um visitante consuma toda a internet baixando arquivos.
- Limite de sessão: desconexão automática após determinado tempo.
- Bloqueio de descoberta entre dispositivos: cada visitante fica isolado dos demais na própria rede de visitantes.
- Autenticação por usuário na rede interna: ideal via WPA2/WPA3 Enterprise, integrado ao diretório corporativo.
Quem deve acessar cada rede?
| Tipo de usuário/dispositivo | Rede indicada | Motivo | Cuidado necessário |
|---|---|---|---|
| Clientes | Visitantes | Não precisam da rede interna | Portal cativo e limite de banda |
| Visitantes eventuais | Visitantes | Acesso pontual | Senha rotativa |
| Funcionários administrativos | Interna corporativa | Acesso a sistemas | Autenticação individual |
| Diretoria | Interna corporativa (com prioridade) | Uso intenso e crítico | QoS e monitoramento |
| Impressoras | VLAN de dispositivos | Não devem ficar expostas | Bloqueio de internet direta |
| Câmeras | VLAN de segurança | Tráfego contínuo e sensível | Firewall dedicado |
| Servidores | Rede de servidores | Acesso controlado por regra | Backup e monitoramento |
| Sistemas internos | Rede interna | Só a equipe precisa | Regras finas no firewall |
| Dispositivos pessoais | Visitantes ou BYOD dedicada | Não são gerenciados pela TI | Isolamento total da rede interna |
| Equipamentos IoT | VLAN IoT | Baixa segurança nativa | Isolamento e updates |
Quando sua empresa precisa rever a estrutura de Wi-Fi?
Alguns sinais aparecem antes do incidente. Se a empresa se identifica com vários itens da lista abaixo, a estrutura de Wi-Fi provavelmente precisa ser reorganizada.
Sinais de que sua empresa precisa separar a rede Wi-Fi
- clientes usam a mesma senha da equipe;
- impressoras aparecem para visitantes;
- câmeras ficam na mesma rede dos celulares pessoais;
- funcionários conectam notebooks pessoais sem controle;
- a senha do Wi-Fi nunca muda;
- ex-funcionários ainda sabem a senha;
- o Wi-Fi fica lento quando há muitos visitantes;
- não existe firewall controlando as redes;
- não existe VLAN;
- não há relatório ou monitoramento da rede;
- qualquer pessoa conectada consegue enxergar dispositivos internos.
Cada item desses é uma porta aberta. Somados, formam um cenário de risco alto — e são justamente os pontos revisados quando entra um contrato de terceirização de TI.
Como a Suporte de TI - Resolve Tecnologias organiza redes Wi-Fi corporativas
A abordagem da Suporte de TI - Resolve Tecnologias para Wi-Fi corporativo parte de um diagnóstico do ambiente atual: quantas pessoas se conectam, quais dispositivos existem, onde estão os pontos de acesso, como está o cabeamento, quais sistemas são críticos e qual o volume médio de visitantes.
A partir desse levantamento, é possível projetar uma rede com:
- SSIDs separados para equipe, visitantes e dispositivos;
- VLANs configuradas em switches e access points corporativos;
- regras de firewall específicas por segmento;
- QoS priorizando sistemas críticos;
- portal cativo para visitantes;
- integração com backup corporativo e políticas de segurança;
- monitoramento contínuo, com alerta em caso de comportamento anormal.
Empresas que buscam esse tipo de estrutura no Rio de Janeiro costumam contratar a empresa Suporte de TI - Resolve Tecnologias dentro de um pacote de serviços de TI, junto com suporte, manutenção e monitoramento. Isso torna o Wi-Fi parte da rotina de TI, e não um assunto que só é lembrado quando "a internet cai".
Para negócios que ainda estão avaliando parceiros, vale ler também o material sobre como escolher uma empresa de TI no Rio de Janeiro e os artigos complementares sobre Wi-Fi corporativo estável e firewall corporativo.
Wi-Fi corporativo precisa ser rápido, organizado e seguro
Com rede de visitantes, firewall, VLAN, cabeamento estruturado, controle de acesso e suporte técnico, a Suporte de TI - Resolve Tecnologias ajuda empresas no Rio de Janeiro a organizar a rede Wi-Fi com mais segurança e previsibilidade.
Solicitar avaliação de TIPerguntas frequentes sobre rede de visitantes no Wi-Fi corporativo
O que é rede de visitantes no Wi-Fi corporativo? É uma rede Wi-Fi separada, criada especificamente para clientes, fornecedores e visitantes. Ela oferece apenas acesso à internet, sem permitir que esses usuários enxerguem servidores, impressoras, câmeras ou computadores da empresa.
Por que separar o Wi-Fi de clientes e funcionários? Porque quem chega para uma reunião ou espera atendimento não precisa acessar sistemas internos. A separação evita exposição de dados, uso indevido de dispositivos corporativos e lentidão em sistemas críticos.
Rede de visitantes protege os dados da empresa? Sim. Quando bem configurada, ela isola completamente o tráfego dos visitantes do tráfego da operação, reduzindo o risco de acesso indevido, vazamento e propagação de malware entre dispositivos.
O que é VLAN no Wi-Fi corporativo? VLAN é uma forma de segmentar logicamente a rede. Vários dispositivos podem estar conectados na mesma infraestrutura física, mas separados em "redes lógicas" diferentes, cada uma com regras próprias no firewall.
Como planejar VLANs em uma pequena empresa? Listando os perfis de tráfego (equipe, visitantes, impressoras, câmeras, servidores, gerenciamento), atribuindo uma VLAN a cada um, configurando portas de acesso e de tronco nos switches, definindo regras entre VLANs no firewall a partir do bloqueio e testando e documentando o resultado.
Toda empresa precisa de firewall para separar redes? Sim, se o objetivo é ter controle real. O firewall é o que garante que a rede de visitantes só faça o que é permitido e que a rede interna só receba conexões esperadas. Sem firewall, a separação fica frágil.
Posso limitar a velocidade da rede de visitantes? Pode e deve. É comum reservar uma parte da banda para a operação e limitar a rede de visitantes, evitando que downloads ou streamings prejudiquem sistemas críticos.
Impressoras e câmeras devem ficar na mesma rede dos clientes? Não. Impressoras e câmeras devem ficar em VLANs específicas, com acesso restrito e regras de firewall dedicadas. Deixá-las junto com visitantes é uma das falhas mais comuns em pequenas e médias empresas.
Como saber se o Wi-Fi da empresa está inseguro? Sinais frequentes: senha nunca trocada, mesma rede para todos, lentidão quando visitantes chegam, ex-funcionários ainda com acesso, ausência de firewall e falta de monitoramento. Cada item aumenta o risco.
A Suporte de TI - Resolve Tecnologias atende empresas no Rio de Janeiro? Sim. Suporte de TI - Resolve Tecnologias atende empresas em toda a Região Metropolitana do Rio de Janeiro, com projeto, instalação, configuração, monitoramento e suporte contínuo para Wi-Fi corporativo e infraestrutura de rede.
A separação de redes pode fazer parte de um contrato mensal de TI? Pode. Em contratos de terceirização de TI, a empresa Suporte de TI - Resolve Tecnologias mantém a estrutura de Wi-Fi corporativo ativa, monitorada e ajustada conforme a empresa cresce, sem precisar contratar projetos avulsos toda vez.
Quando, além da segmentação, existem salas com sinal fraco, o trabalho passa a ser de cobertura: posicionamento de access points, canais e roaming, como detalhado em como corrigir a cobertura de Wi-Fi do escritório.
O mesmo raciocínio de segmentação vale para câmeras, gravadores e controle de acesso, que também não devem compartilhar a rede das estações de trabalho — os critérios estão em câmeras e controle de acesso na rede da empresa.
Serviços relacionados
Suporte de TI - Resolve Tecnologias
Equipe Editorial · Política editorial